【EasyDecrypt】0代码配置的加密接口安全测试工具

在现代应用中(App、小程序、Web),大量接口具备以下特征:
请求包/响应包数据加密(AES/SM4/RSA等)服务端校验签名、随机数、时间戳(Sign/Nonce/Timestamp等)
导致安全测试在使用 Burp/Yakit 等抓包工具时面临几个常见问题:
Burp/Yakit 只能看到加密后的密文修改参数后签名校验失败重放数据包每次都需要修改报文的 Nonce 等防重放字段
工具介绍
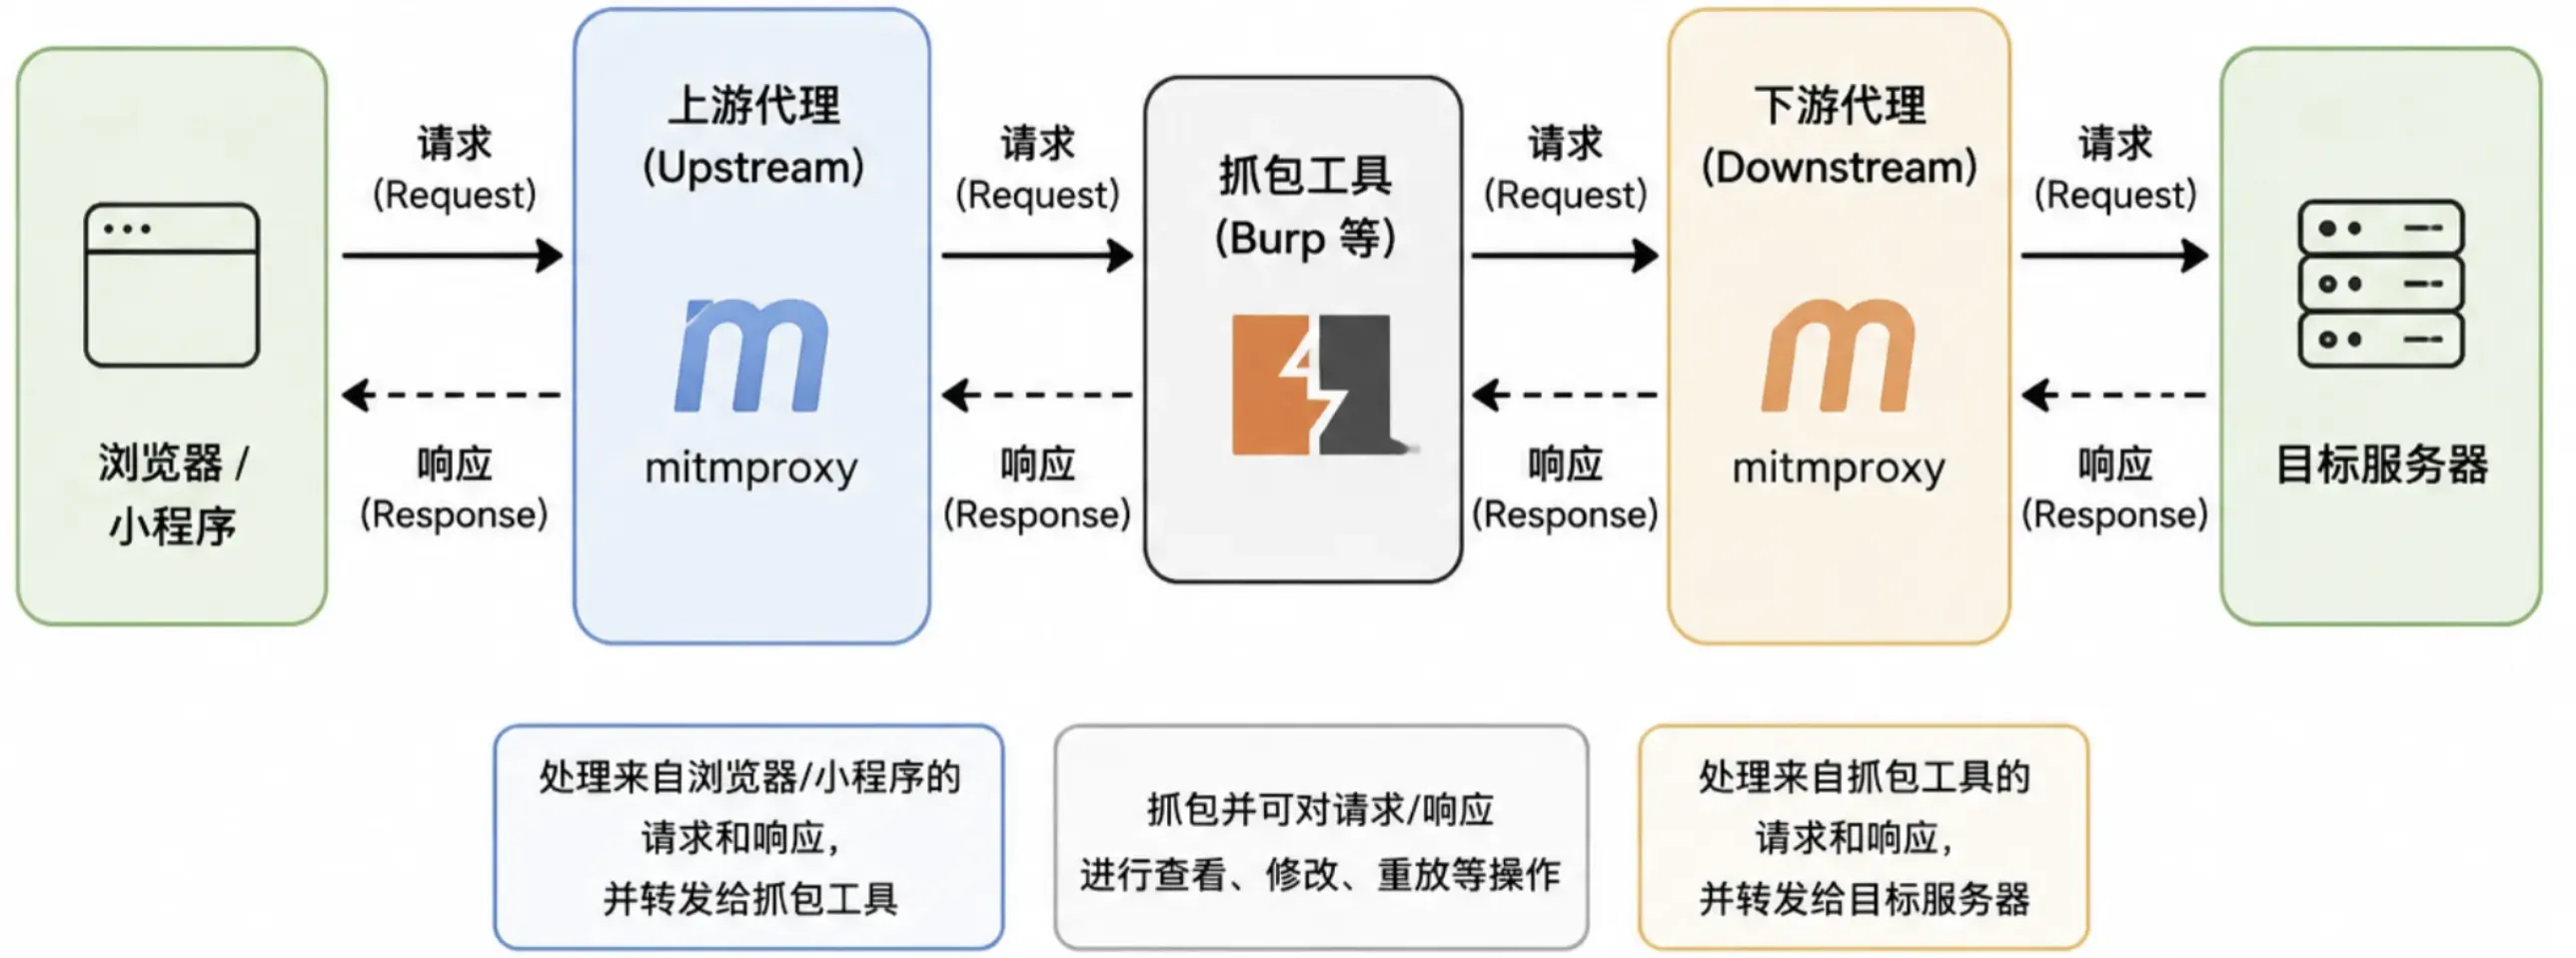
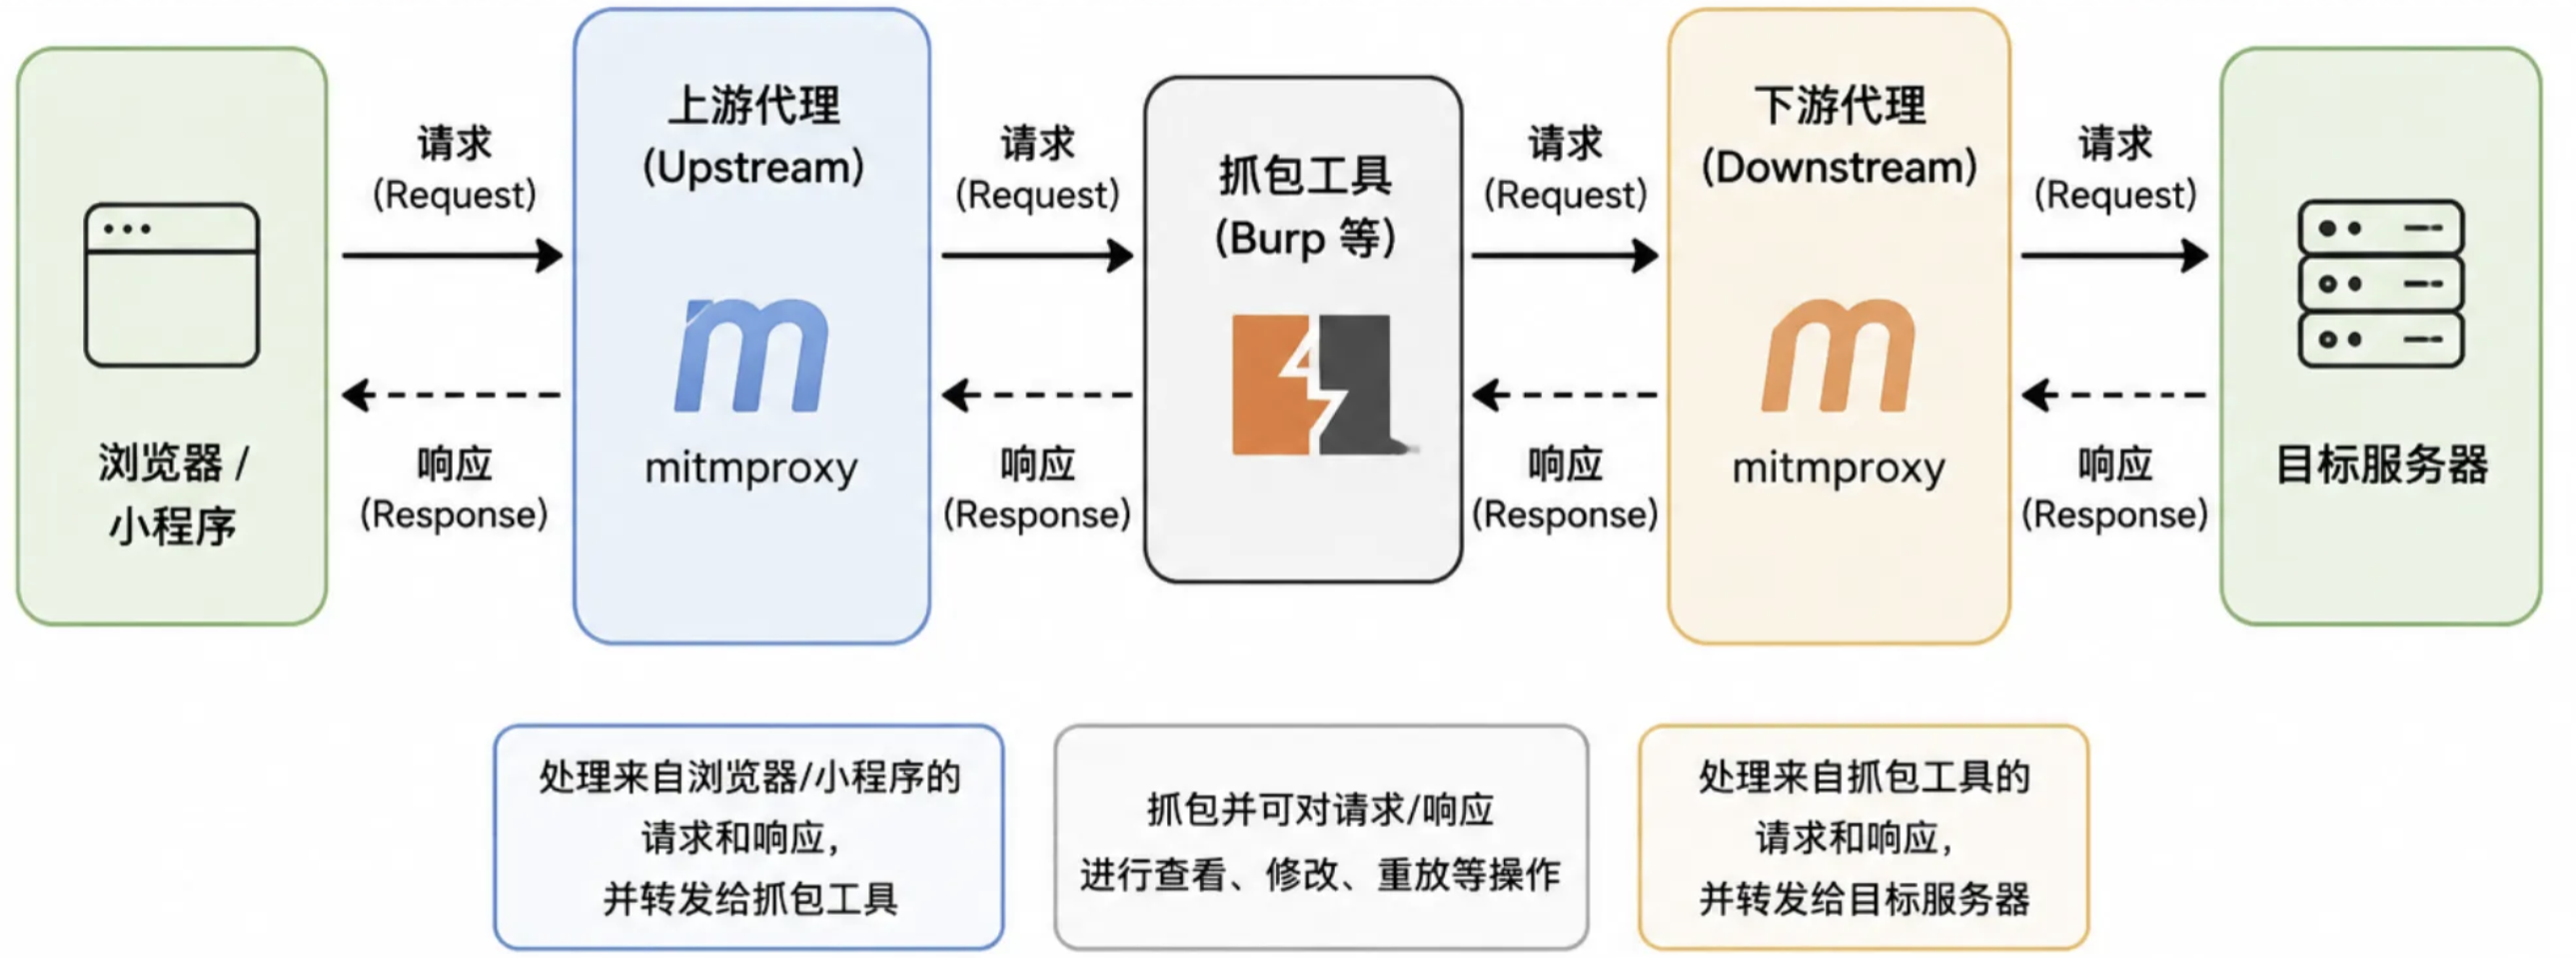
该工具基于 Python + Mitmproxy 构建一个上下游代理架构,主要用于解决安全测试中流量加密不可见、验签无法绕过的难题。工具亮点:
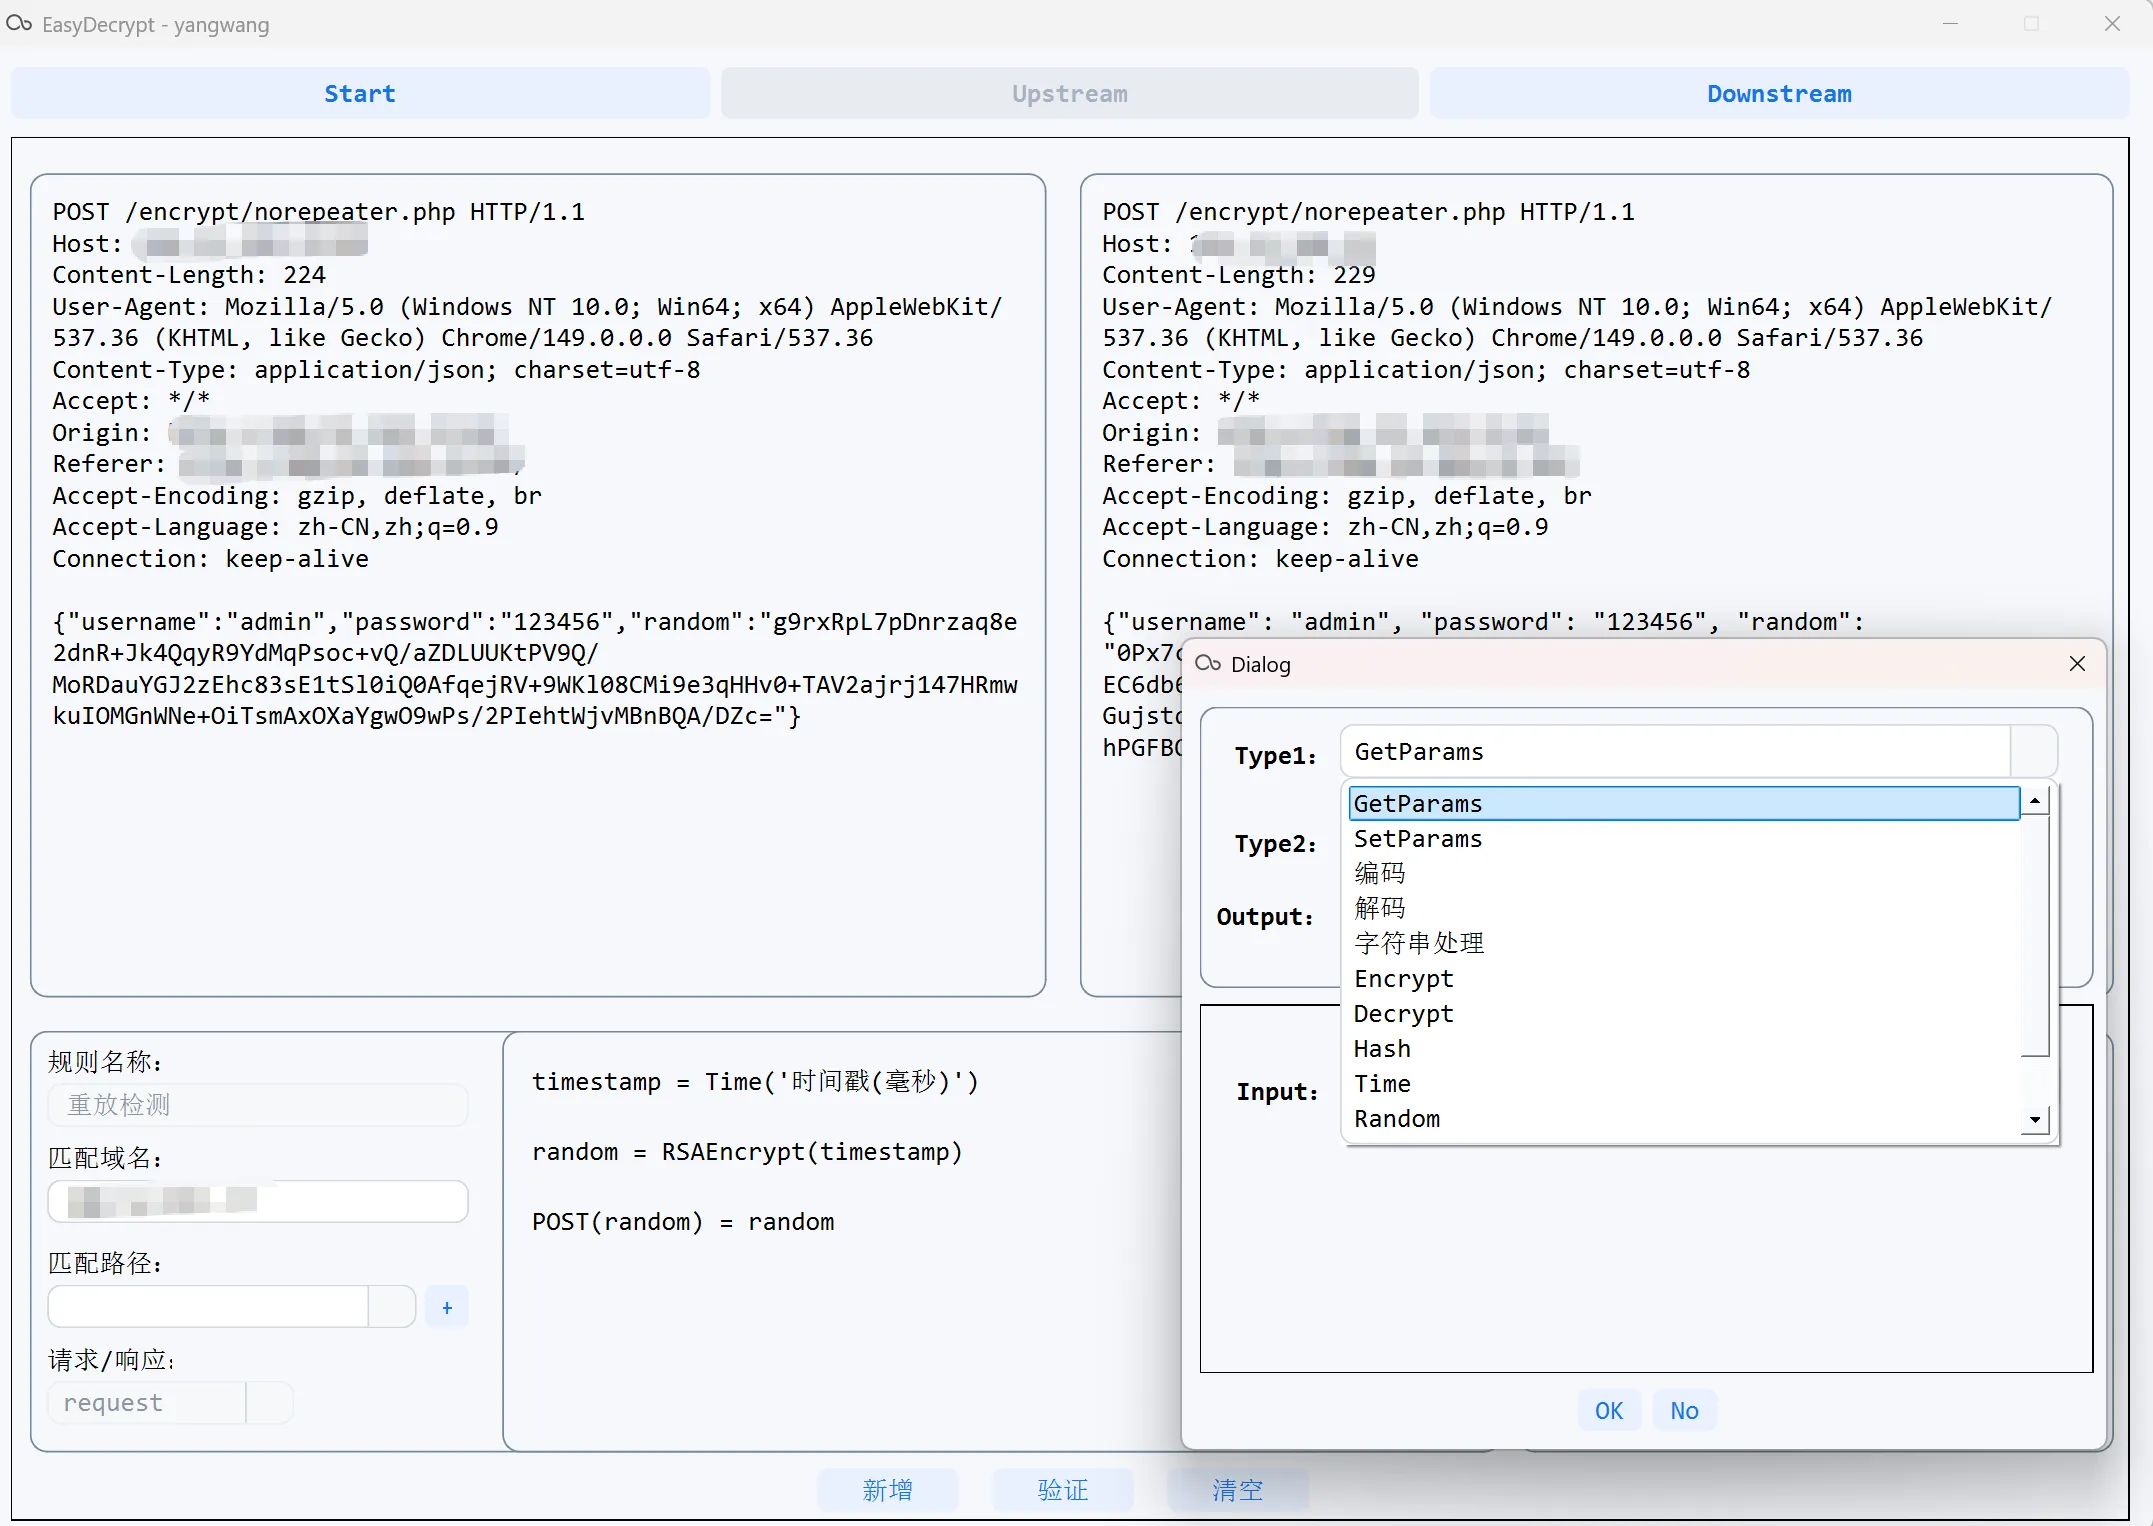
- 无需编写代码来处理加解密/签名,工具内置“加解密/签名/字符串处理/编码转化”等规则
- 配置好规则即可对请求/响应报文按规则处理,对用户完全透明
- 下载点击即用,无需下载任何依赖环境
上游代理:
- 负责拦截来自浏览器/小程序的请求报文,对业务层加密报文进行自动解密和结构还原,使 Burp 等抓包工具能够直接查看和修改明文数据
- 接收 Burp 修改后的明文响应,自动完成重新加密与签名生成,确保数据能够以符合业务协议的形式正确发往浏览器/小程序
下游代理:
- 负责接收 Burp 修改后的明文请求,自动完成重新加密与签名生成,确保数据能够以符合业务协议的形式正确发送到目标服务器
- 介绍来自服务器的响应报文,对加密的响应报文进行自动解密和结构还原,使 Burp 等抓包工具能够直接查看和修改明文数据
工具链接
https://github.com/yangwang-1211/EasyDecrypt

请登录后查看回复内容