首页
无境靶场
主营
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
SRC资产监控平台
hash在线解密
批量ICP查询(支持小程序、APP)
资源网获取
资产引擎
IP街道级定位
全网网盘文件搜索
共享会员账号
超强代码审计工具
xss平台
国标GB/T文件查找获取
国密GM/T标准文件下载
工具分享
教程资源
java/C教程
逆向
逆向资源
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
发布
投稿文章
发布帖子
开通会员
糖心会员
全站资源更多下载
全站内容更多阅读
在线独立环境靶场
超多极品网安功能
会员专属微信大群
续费一律享受八折
开通糖心会员
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
首页
无境靶场
主营
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
SRC资产监控平台
hash在线解密
批量ICP查询(支持小程序、APP)
资源网获取
资产引擎
IP街道级定位
全网网盘文件搜索
共享会员账号
超强代码审计工具
xss平台
国标GB/T文件查找获取
国密GM/T标准文件下载
工具分享
教程资源
java/C教程
逆向
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
分享
标签
无境上新
无境靶场上架环境记录
帖子数
39
阅读量
4282
棉花糖
2026年4月30日更新
78次阅读
关注
私信
无境 内网靶场上新:[无境原创] Dawn Breaker
“摘下你黯淡的衰亡,换一束爆燃的火花”flag在域管用户桌面感谢Scarecrow 投稿,本次靶场已参与原创靶场奖励计划,官方wp将在一个月后或有用户投稿wp后发布在公众号在有用户投稿wp出现或官方wp公布后,难度与奖励rank将会降低一半
无境靶场
评分
回复
分享
棉花糖
2026年4月29日发布
47次阅读
关注
私信
无境 web靶场上新:JWT专题 五到六
无境靶场
评分
回复
分享
棉花糖
2026年4月29日发布
171次阅读
关注
私信
无境 web靶场上新:幽灵比特位 WAF绕过 CVE-2025-41242
无境靶场
评分
回复
分享
棉花糖
2026年4月28日发布
53次阅读
关注
私信
无境 web靶场上新:JWT专题一到四
JWT专题四:头部参数注入JWT专题三:弱密钥JWT专题二:无签名令牌绕过JWT专题一:无效签名验证
无境靶场
评分
回复
分享
棉花糖
2026年4月24日发布
119次阅读
关注
私信
无境 应急响应靶场上新 :黑灰产靶场之恶意浏览器插件窃密与远控溯源复盘
本环境来源为Solar应急响应月赛版权所有:Solar应急响应团队、州弟学安全(出题人)棉花糖已获得上架授权本环境取自近期投毒事件...
无境靶场
评分
回复
分享
棉花糖
2026年4月21日发布
90次阅读
关注
私信
无境SRC靶场上新:并发漏洞之抽奖场景一
介绍:本场景为并发漏洞的简单场景,抽奖场景的简单并发,本场景需要使用并发突破用户的抽奖次数限制,成功后即可获得flag。
无境靶场
评分
回复
分享
棉花糖
2026年4月12日发布
86次阅读
关注
私信
无境 web靶场上新: Apache ActiveMQ Jolokia 远程代码执行 cve-2026-34197
CVE-2026-34197 是 Apache ActiveMQ 5.19.4 之前的版本以及 6.0.0 版本(6.2.3 之前的版本)中的一个远程代码执行漏洞。Jolokia JMX-HTTP 桥接器暴露了对 ActiveMQ 自身 MBean 的操作,包括对 Broker MBean 的 addNetworkConnector(String) 。经过身份验证...
无境靶场
评分
回复
分享
棉花糖
2026年4月5日发布
75次阅读
关注
私信
无境 web靶场上新 CVE-2026-34838 groupoffice 反序列化
Group-Office 不安全反序列化漏洞详情SummaryGroup-Office 允许认证用户保存任意的系统设置。AbstractSettingsCollection 模型中的漏洞导致加载这些设置时存在不安全的反序列化问题。通过将序列化的 FileCookieJar 对象注入设置字符串,经过认证的攻击者可以...
无境靶场
评分
回复
分享
棉花糖
2026年3月21日发布
239次阅读
关注
私信
无境web靶场上新:Langflow 远程代码执行与任意文件写入漏洞 | CVE-2026-33017/33309
Langflow 框架近期被曝出两个高危安全漏洞:未经身份验证的远程代码执行漏洞(CVE-2026-33017)以及经身份验证的任意文件写入漏...
无境靶场
评分
回复
分享
棉花糖
2026年3月20日发布
58次阅读
关注
私信
无境web靶场上新:shiro-header-limit-lab
shiro环境漏洞靶场
无境靶场
评分
回复
分享
棉花糖
2026年3月20日发布
46次阅读
关注
私信
无境web靶场上新:cc6-range-1
本靶场基于 Java CommonsCollections6(CC6)反序列化漏洞 构建,同时结合 前端 JavaScript 逆向分析 场景,模拟真实 Web 应用中...
无境靶场
评分
回复
分享
棉花糖
2026年3月18日更新
288次阅读
关注
私信
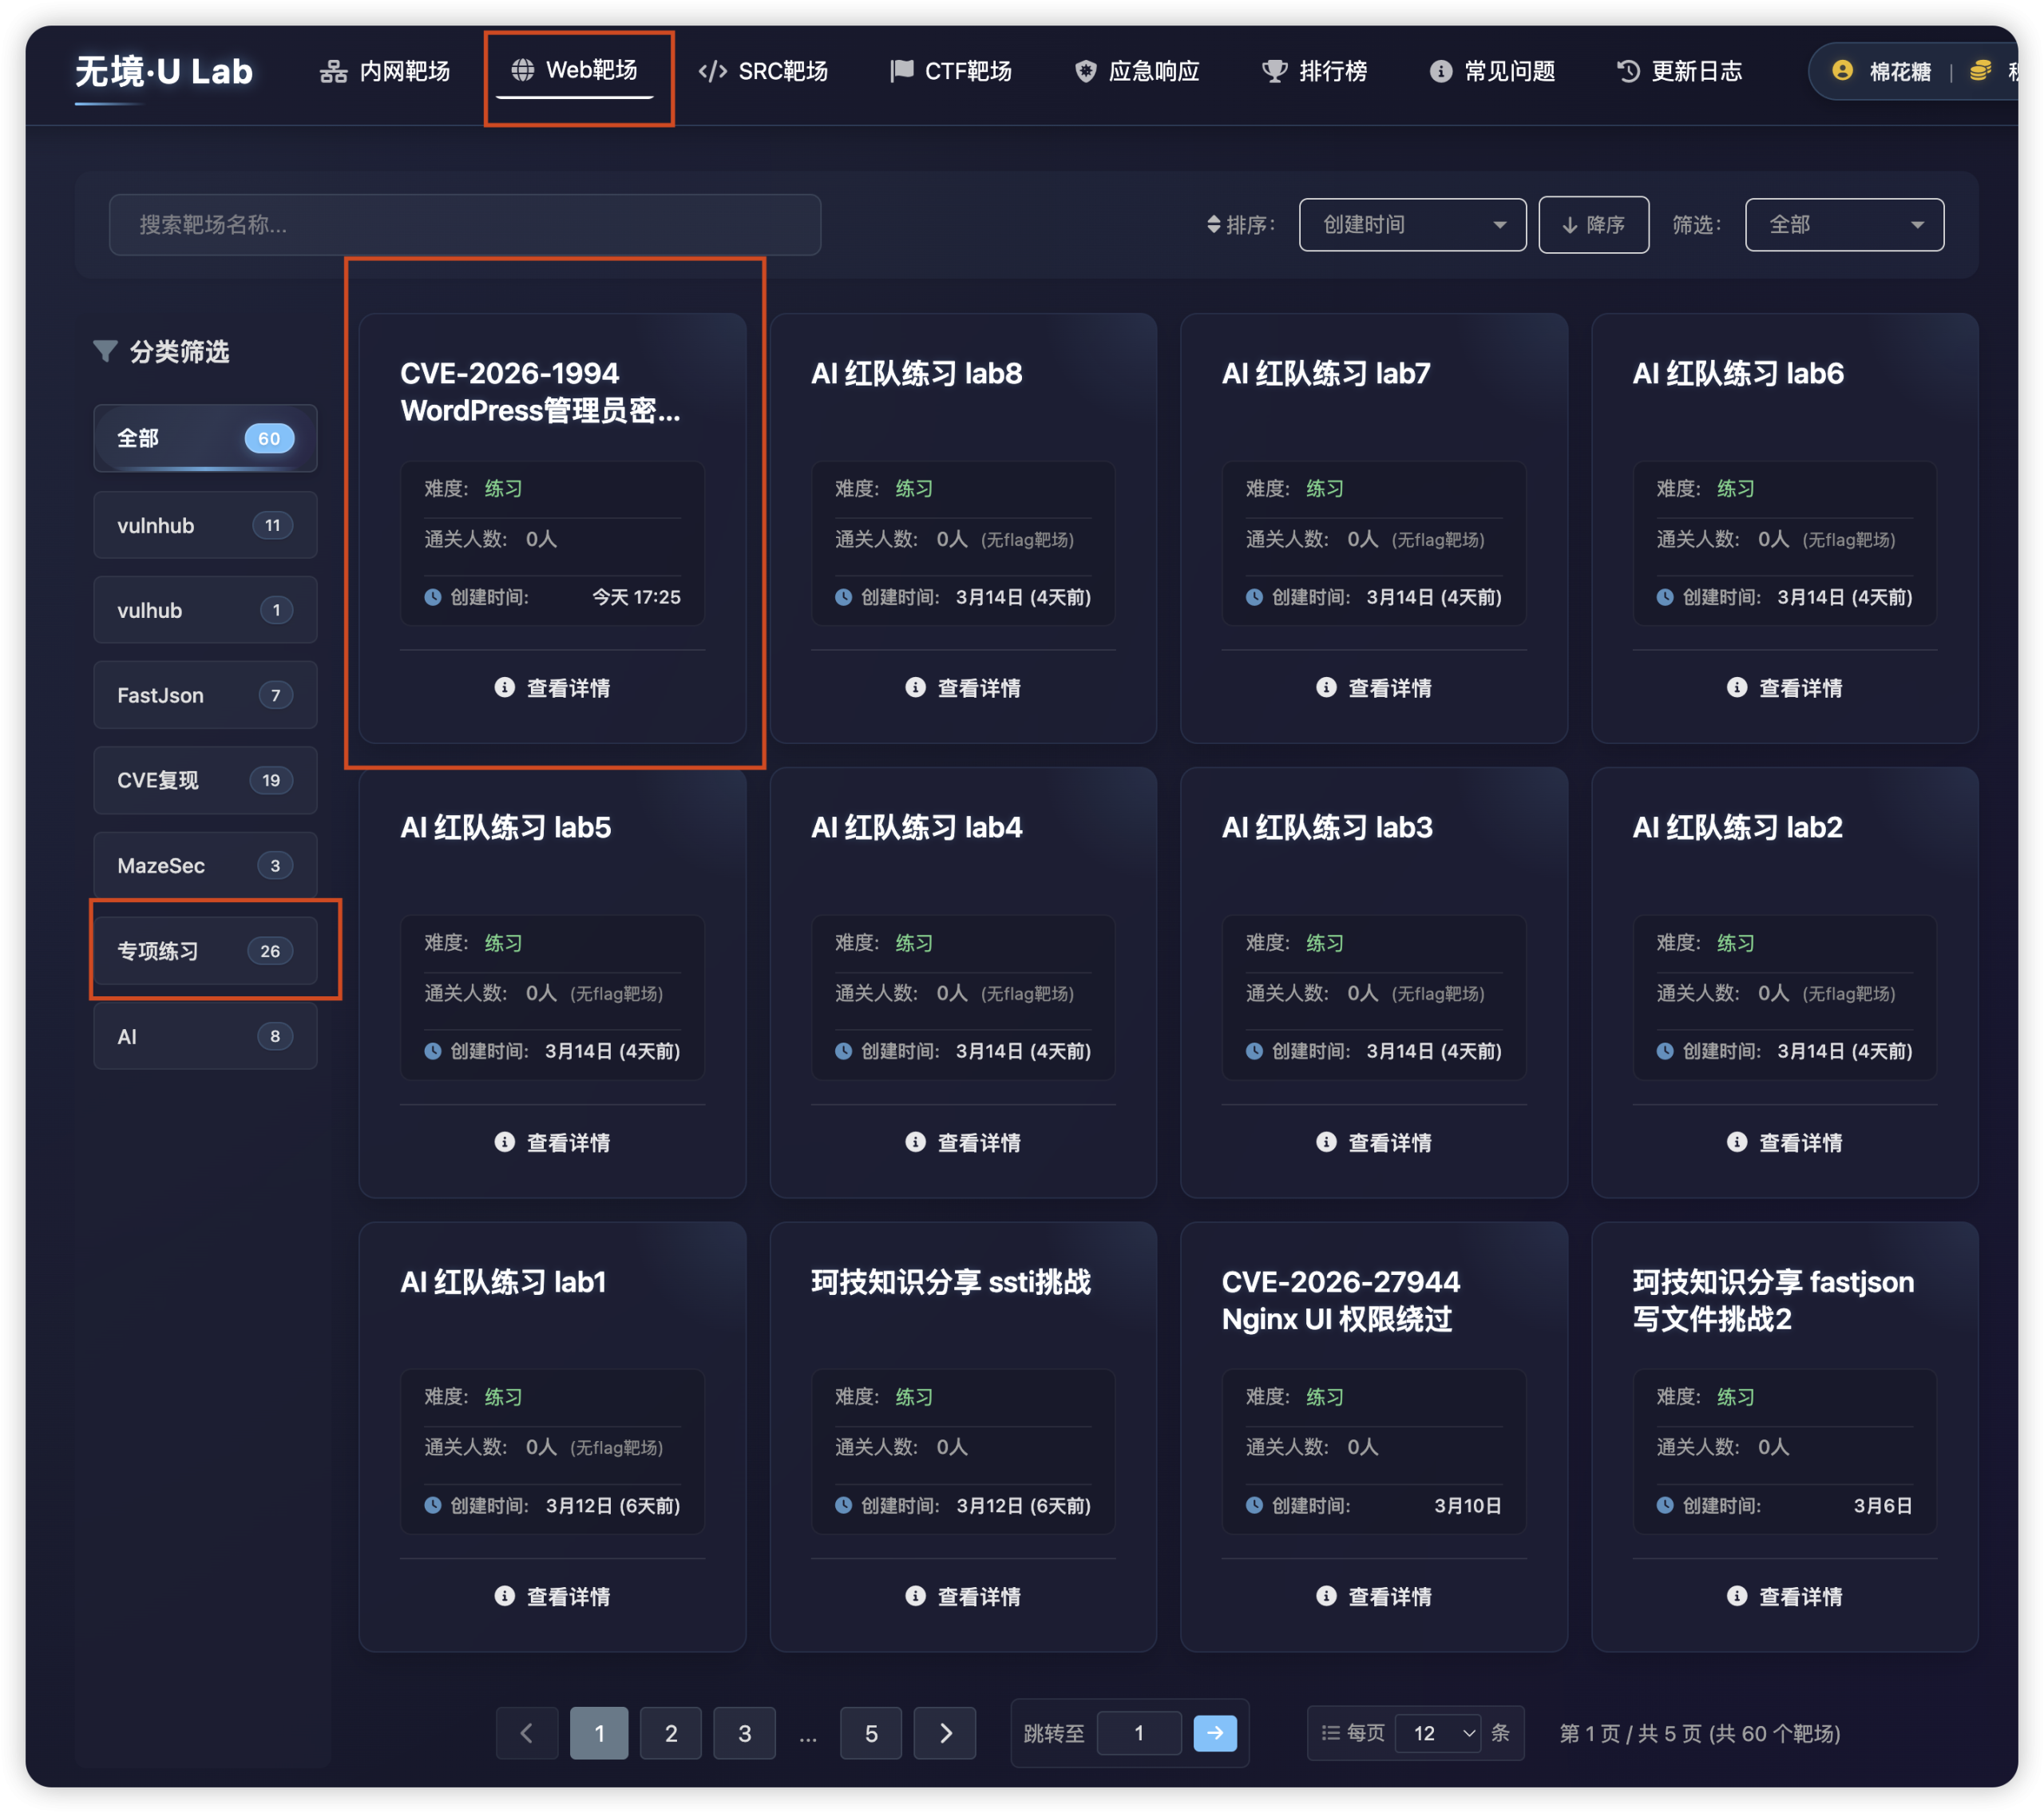
无境web靶场上新:CVE-2026-1994 WordPress管理员密码修改
介绍:WordPress 插件 s2Member 在某些版本(包括 260127 及之前版本)中存在一个权限提升漏洞,该漏洞可通过账户接管实现。这是...
无境靶场
评分
2
分享
棉花糖
2026年3月17日发布
63次阅读
关注
私信
无境靶场上新:SRC-活动过期了 场景一
分类:SRC
无境靶场
评分
回复
分享
棉花糖
2026年3月14日更新
107次阅读
关注
私信
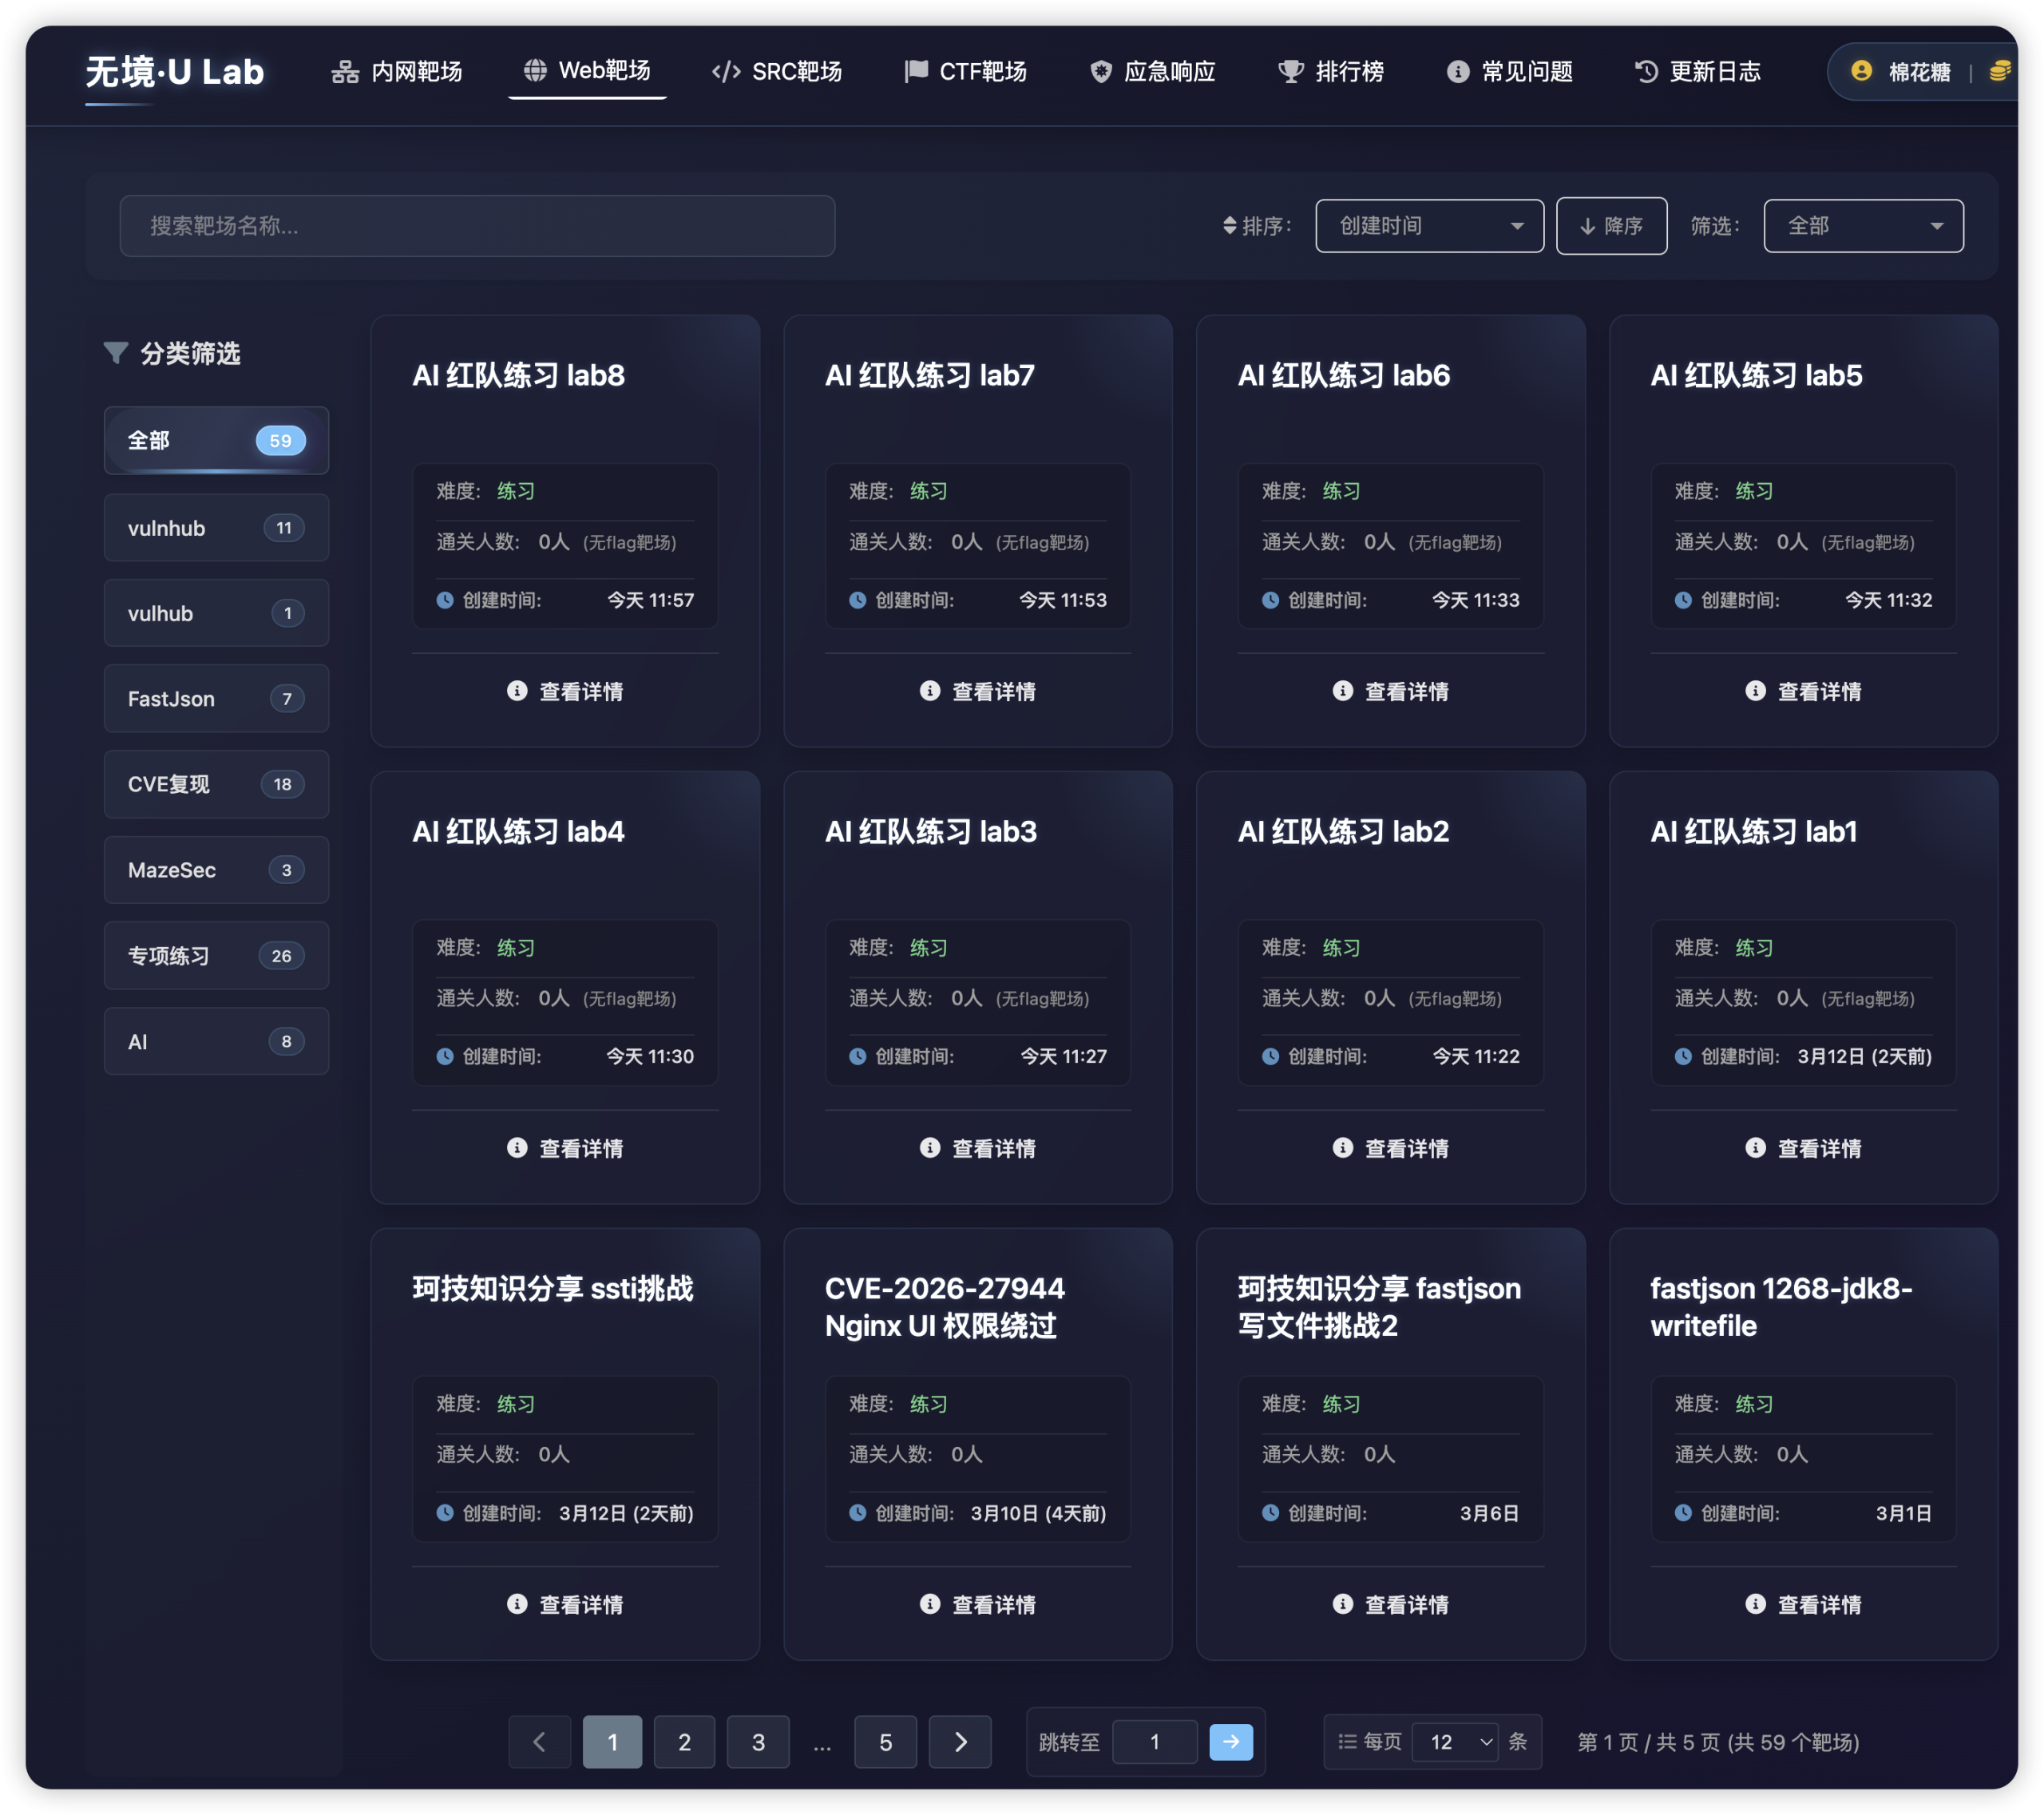
无境靶场上新:AI 红队学习靶场 lab1-8
无境靶场
评分
回复
分享
棉花糖
2026年3月12日发布
46次阅读
关注
私信
无境靶场上新:珂技知识分享 ssti挑战
无境靶场
评分
回复
分享
棉花糖
2026年3月9日发布
33次阅读
关注
私信
无境靶场上新:fastjson写文件挑战2
分类:web->fastjson
无境靶场
评分
回复
分享
棉花糖
2026年3月9日发布
12次阅读
关注
私信
无境靶场上新:fastjson 1268-jdk8-writefile
分类:web->Fastjson
无境靶场
评分
回复
分享
棉花糖
2026年3月9日发布
31次阅读
关注
私信
靶场上新:青龙面板 鉴权绕过导致RCE
分类WEB->CVE复现
无境靶场
评分
回复
分享
棉花糖
2026年2月9日发布
99次阅读
关注
私信
无境上新:Kubernetes goat – k8s靶场
Kubernetes Goat
项目地址:https://github.com/madhuakula/kubernetes-goat
注意:该环境仅供练习,无flag。
分类在web靶场中...
无境靶场
评分
回复
分享
上一页
1
2
在手机上浏览此页面
登录
没有账号?立即注册
用户名或邮箱
登录密码
记住登录
找回密码
登录
社交账号登录
使用社交账号登录即表示同意
用户协议
、
隐私声明
注册
已有账号,立即登录
设置用户名
邮箱
验证码
发送验证码
设置密码
重复密码
注册
已阅读并同意
用户协议
、
隐私声明
扫码登录
使用
其它方式登录
或
注册
扫码登录
扫码登录即表示同意
用户协议
、
隐私声明
会员低价促销中~
无境上线,全网最便宜独立环境内网、SRC靶场!
网盘文件信息收集、ICP信息批量查询等功能已上线
网络安全从拥有一个资源大全开始!
现在购买仅需99元一年!续费还享八折!
详细介绍
注册登陆