首页
无境靶场
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
资产引擎
超强代码审计工具
共享资源获取
网盘文件信息收集工具
国标GB/T文件查找获取
国密GM/T标准文件下载
IP街道级定位
SRC资产监控平台
资源网获取
md5在线解密工具
批量ICP查询(支持小程序、APP)
工具分享
教程资源
java/C教程
逆向
逆向资源
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
发布
投稿文章
发布帖子
开通会员
糖心会员
全站资源更多下载
全站内容更多阅读
在线独立环境靶场
超多极品网安功能
会员专属微信大群
续费一律享受八折
开通糖心会员
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
首页
无境靶场
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
资产引擎
超强代码审计工具
共享资源获取
网盘文件信息收集工具
国标GB/T文件查找获取
国密GM/T标准文件下载
IP街道级定位
SRC资产监控平台
资源网获取
md5在线解密工具
批量ICP查询(支持小程序、APP)
工具分享
教程资源
java/C教程
逆向
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
454W+
19.2W+
451
更多资料
搜索内容
棉花糖
个人实名
15枚徽章
站长
UID
:1
管理员
超级版主
公众号:棉花糖fans
关注
私信
文章
15434
商品
53
收藏
0
板块
15
帖子
48
粉丝
451
发布
48
排序
最新发布
最近更新
最新回复
最多查看
最高评分
最多回复
最多收藏
棉花糖
2026年4月30日更新
78次阅读
关注
私信
无境 内网靶场上新:[无境原创] Dawn Breaker
“摘下你黯淡的衰亡,换一束爆燃的火花”flag在域管用户桌面感谢Scarecrow 投稿,本次靶场已参与原创靶场奖励计划,官方wp将在一个月后或有用户投稿wp后发布在公众号在有用户投稿wp出现或官方wp公布后,难度与奖励rank将会降低一半
无境靶场
评分
回复
分享
棉花糖
2026年1月1日发布
236次阅读
关注
私信
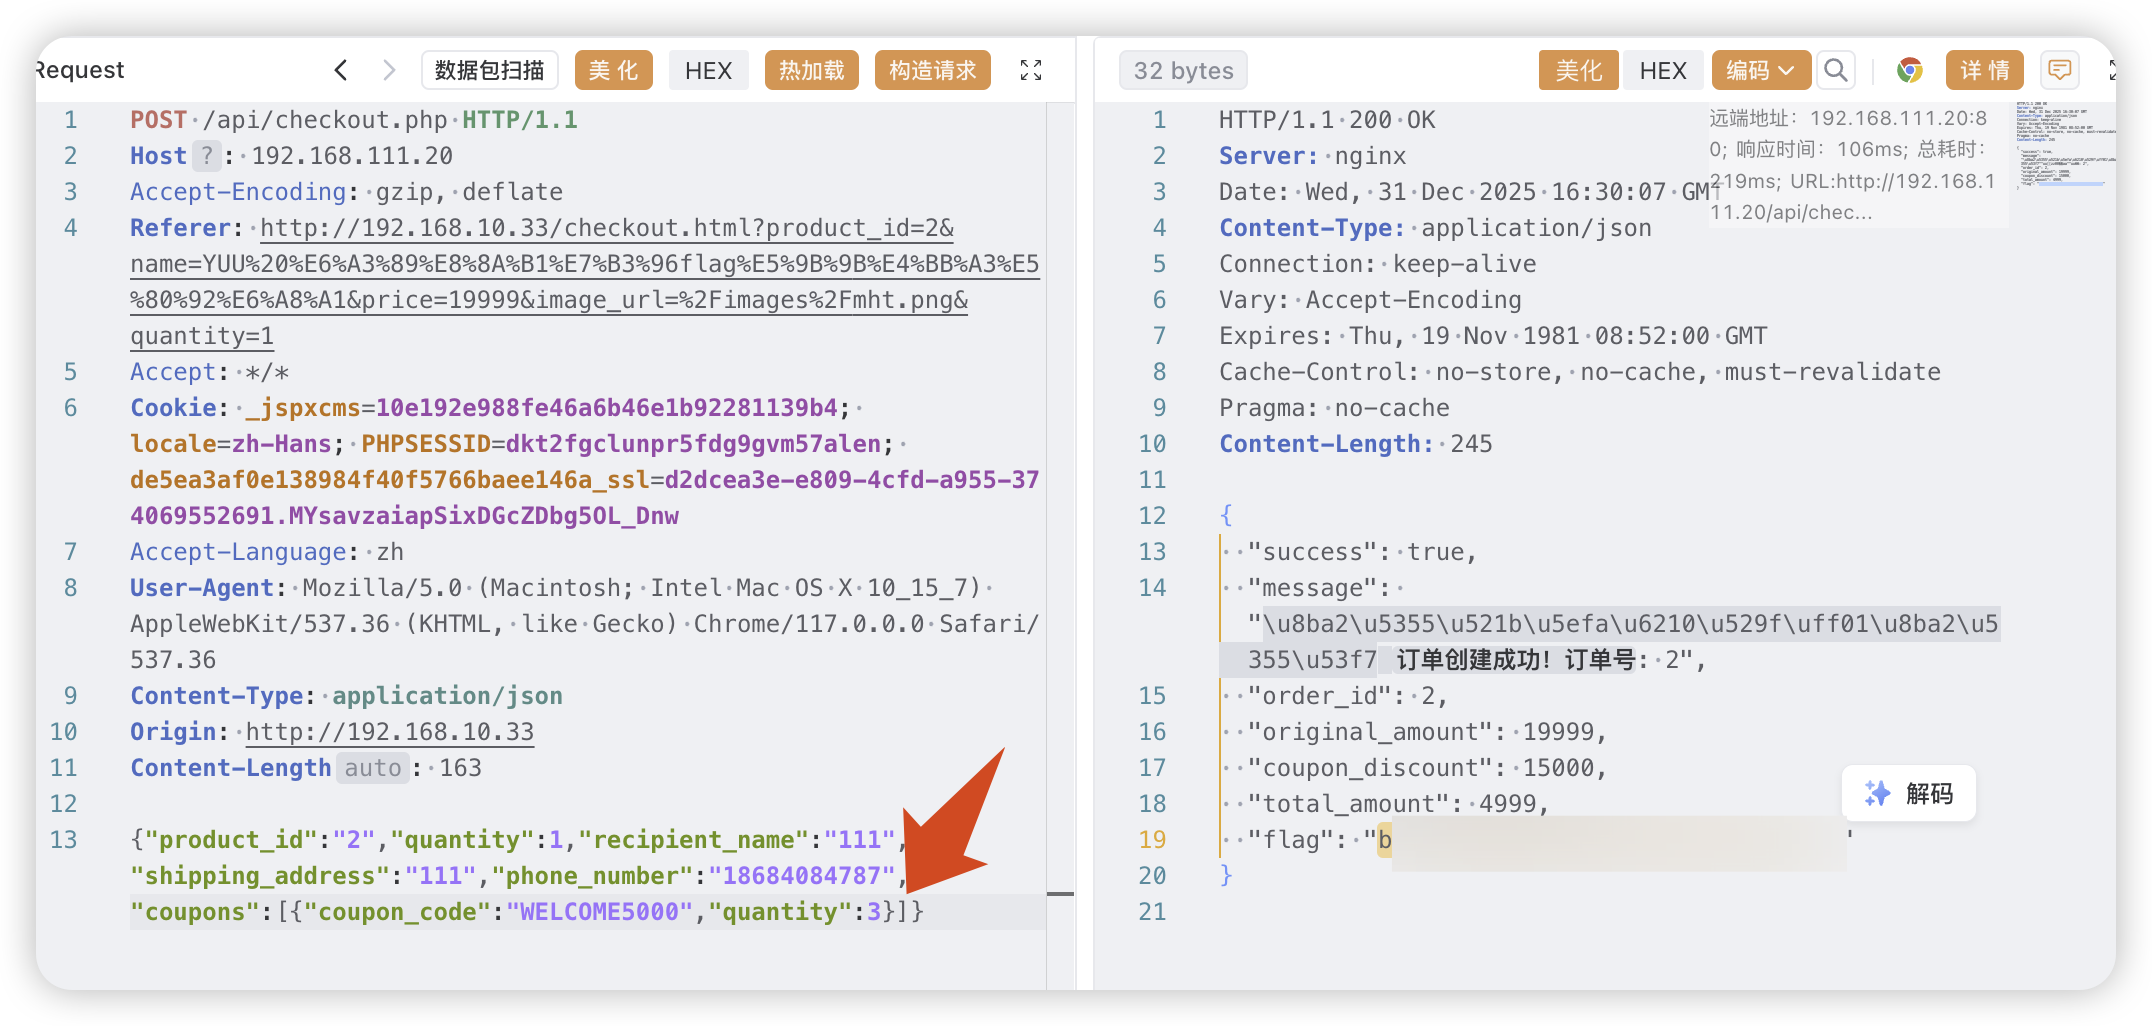
简单支付漏洞之优惠券数量
其实很简答,就只需要在创建订单的时候修改优惠券数量即可,原理是后端仅校验了金额、券金额、编号等,并未对用户使用的优惠券数...
无境靶场
评分
回复
分享
棉花糖
2026年6月3日发布
145次阅读
关注
私信
SSRF初学专题三:白名单绕过 wp
发现 SSRF 入口点在购买商品时,注意到 check_inventory.php 接口的请求体中包含 inventoryUrl 字段:{ "inventoryUrl": "http://shop.ulab.com/stock.php?productId=1"}服务端返回了该 URL 的响应内容。这说明服务端会根据用户提供的 URL 发起请求,这是典...
无境靶场
评分
回复
分享
棉花糖
2026年3月20日发布
46次阅读
关注
私信
无境web靶场上新:cc6-range-1
本靶场基于 Java CommonsCollections6(CC6)反序列化漏洞 构建,同时结合 前端 JavaScript 逆向分析 场景,模拟真实 Web 应用中...
无境靶场
评分
回复
分享
棉花糖
2026年4月30日更新
72次阅读
关注
私信
无境 web靶场上新:SSRF初学专题一:入门基础
无境靶场
评分
回复
分享
棉花糖
2026年2月15日更新
820次阅读
关注
私信
简单支付漏洞之整数溢出
简单系列+1
先说原理。
一般在开发当中,商品的金额都会用int 型来定义,那么 int 的最大值为2147483647,可以尝试修改为2147483...
无境靶场
18
回复
分享
棉花糖
2026年6月17日发布
234次阅读
关注
私信
无境 web靶场上新:cve-2026-53519 哪吒面板路径穿越
Nezha Dashboard v2.0.13 以下存在未授权路径穿越(CVE-2026-53519,CVSS 9.1),通过构造 /dashboard../data/config.yaml 即可越权读取配置文件,获取 JWT 签名密钥,进而伪造任意用户令牌拿下面板控制权。
靶场地址:https://bdziyi.com/ulab/lab.html?page...
无境靶场
评分
回复
分享
棉花糖
2026年3月20日发布
58次阅读
关注
私信
无境web靶场上新:shiro-header-limit-lab
shiro环境漏洞靶场
无境靶场
评分
回复
分享
棉花糖
2026年4月30日更新
155次阅读
关注
私信
无境 web靶场上新:Linux核弹提权 CVE-2026-31431 场景
无境靶场
评分
回复
分享
棉花糖
2026年2月9日发布
99次阅读
关注
私信
无境上新:Kubernetes goat – k8s靶场
Kubernetes Goat
项目地址:https://github.com/madhuakula/kubernetes-goat
注意:该环境仅供练习,无flag。
分类在web靶场中...
无境靶场
评分
回复
分享
棉花糖
2026年8月28日发布
147次阅读
关注
私信
无境web上新:Nacos 管理接口权限绕过,可未授权创建高权限账户
Nacos 官方发布安全更新,修复了 Nacos 中存在的权限绕过漏洞。该漏洞影响 Nacos 3.0.0 至 3.2.3 版本,源于部分用户、角色及权限管理接口的鉴权注解配置不完整,其中 UserControllerV3.createUser()、RoleControllerV3.createRole() 等管理接口的 @Secured ...
无境靶场
评分
回复
分享
棉花糖
2026年3月21日发布
233次阅读
关注
私信
无境web靶场上新:Langflow 远程代码执行与任意文件写入漏洞 | CVE-2026-33017/33309
Langflow 框架近期被曝出两个高危安全漏洞:未经身份验证的远程代码执行漏洞(CVE-2026-33017)以及经身份验证的任意文件写入漏...
无境靶场
评分
回复
分享
加载更多
在手机上浏览此页面
登录
没有账号?立即注册
用户名或邮箱
登录密码
记住登录
找回密码
登录
社交账号登录
使用社交账号登录即表示同意
用户协议
、
隐私声明
注册
已有账号,立即登录
设置用户名
邮箱
验证码
发送验证码
设置密码
重复密码
注册
已阅读并同意
用户协议
、
隐私声明
扫码登录
使用
其它方式登录
或
注册
扫码登录
扫码登录即表示同意
用户协议
、
隐私声明
会员低价促销中~
无境上线,全网最便宜独立环境内网、SRC靶场!
网盘文件信息收集、ICP信息批量查询等功能已上线
网络安全从拥有一个资源大全开始!
现在购买仅需99元一年!续费还享八折!
详细介绍
注册登陆
 棉花糖